Le 29 octobre 2026, de 10 h 27 à 21 h 35 (heure de Paris), la place de marché d’extensions de Cursor a distribué deux versions modifiées de l’extension Claude Code, numérotées 2.1.312 et 2.1.313, qui déposaient une porte dérobée SSH sur les postes de développeurs. Cursor les a retirées, a coupé puis reconstruit sa place de marché et fait mettre hors ligne le serveur de l’attaquant. Anthropic affirme ne pas avoir publié ces versions ; aucune des deux entreprises n’a encore expliqué comment elles sont arrivées dans le catalogue.
L’incident a été repéré par Phorion, éditeur d’un outil de détection pour postes de travail, puis confirmé par Cursor dans un avis de sécurité publié le jour même et mis à jour le 30 octobre. Il ne concerne que les utilisateurs de Cursor : les versions servies par la Visual Studio Marketplace de Microsoft et par Open VSX ne sont pas en cause.
Ce que faisaient les versions piégées
D’après l’analyse technique de Phorion, le code malveillant est une fonction ajoutée en tête du fichier extension.js, devant le code normal de l’extension. Elle s’exécute dès que l’éditeur charge le fichier, avant même l’activation de l’extension : aucune action de l’utilisateur n’est nécessaire. Comme toute extension, elle dispose des droits de l’éditeur, donc de l’accès aux fichiers locaux, au code source et aux outils de développement.
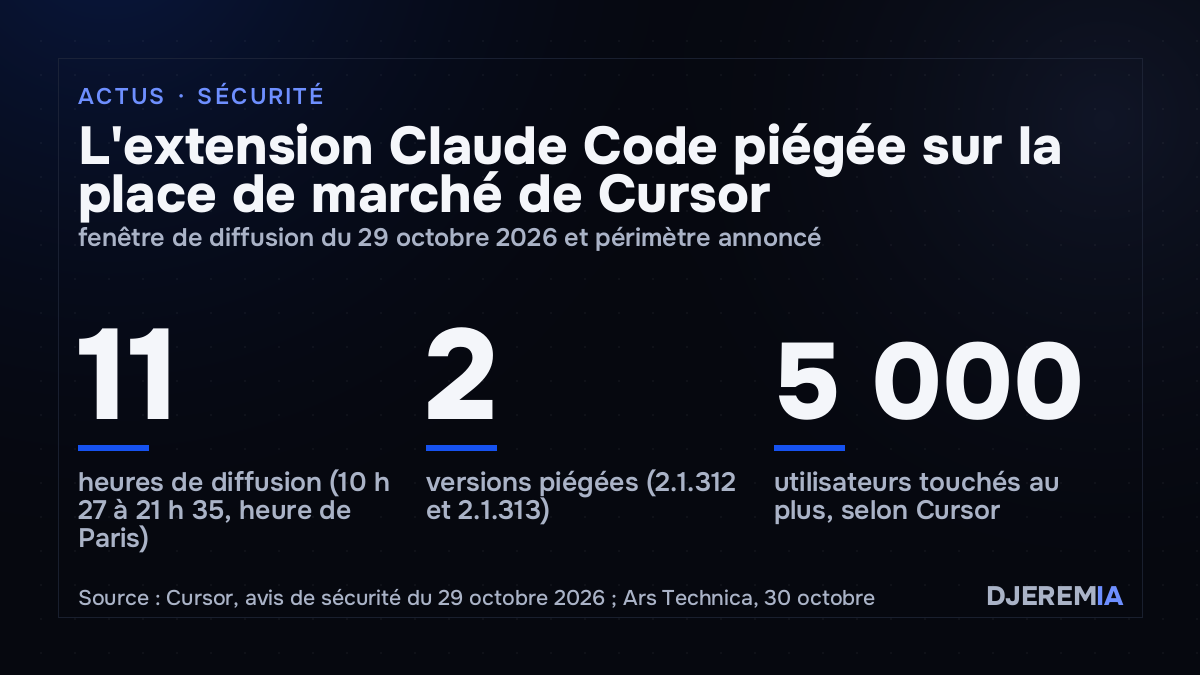
Cursor détaille quatre comportements :
- la collecte du nom de la machine, du nom d’utilisateur, du système, du dossier personnel, des noms des variables d’environnement, de l’adresse Git configurée et de l’adresse IP publique ;
- l’ajout d’une clé SSH de l’attaquant, étiquetée
svc-telemetry, au fichierauthorized_keys, puis une tentative d’activer le service SSH local et d’ouvrir un tunnel SSH inversé ; - une persistance par LaunchAgent sur macOS, par tâche planifiée nommée SysMon (avec repli sur le dossier Démarrage) sur Windows, et par une entrée cron au démarrage sur Linux, avec une relance du tunnel environ toutes les 60 secondes ;
- l’envoi des informations collectées par une requête HTTP vers le port 8099 d’un serveur situé à l’adresse 134.209.82.225.
Phorion relève que la collecte des noms de variables, et non de leurs valeurs, suffit à dresser l’inventaire des clés d’API et des accès cloud présents sur une machine. L’intérêt probable pour l’attaquant était de trier les postes à viser ensuite.
Une attaque en partie ratée
Le maillon le plus dangereux, l’activation du service SSH, a échoué dans la plupart des cas. Il exige des droits d’administrateur que l’extension n’a pas sur la majorité des postes macOS et Windows, sauf si Cursor a été lancé en administrateur. Phorion a trouvé deux erreurs de programmation supplémentaires. Sur macOS, le script interroge l’état de la connexion à distance sans privilèges ; la commande renvoie alors un message d’erreur au lieu de « Off », et le script saute l’étape d’activation. Sur Windows, la commande PowerShell passe par une fonction qui appelle /bin/sh, absent d’une installation standard.
Le reste a fonctionné : la clé a été ajoutée, la persistance installée et les informations envoyées. Cursor précise que désinstaller l’extension ne suffit pas, puisque les scripts de persistance tournent de façon autonome. L’entreprise fournit un test (la recherche de svc-telemetry dans les clés autorisées) et des scripts de nettoyage pour macOS et Windows, et recommande de renouveler depuis une machine saine les identifiants accessibles depuis un poste touché.
Le relevé des trois places de marché
L’extension Claude Code est publiée sur trois catalogues. Le relevé des API publiques effectué par DjeremIA le 31 octobre permet de situer le problème.
| Version | Visual Studio Marketplace | Open VSX | Cursor |
|---|---|---|---|
| 2.1.311 | 26/10, 22 h 05 UTC | 26/10, 21 h 53 UTC | non listée au 31/10 |
| 2.1.312 | 27/10, 20 h 41 UTC | 27/10, 20 h 26 UTC (version saine selon Anthropic) | version piégée le 29/10, retirée |
| 2.1.313 | jamais publiée | introuvable (« Extension not found ») | version piégée le 29/10, retirée |
| 2.1.314 | 30/10, 01 h 20 UTC | 30/10, 01 h 07 UTC | 30/10, 01 h 07 à 01 h 09 UTC |
| 2.1.316 | non encore publiée | 31/10, 01 h 03 UTC | non listée au 31/10 |
Deux constats en ressortent. La version 2.1.313 n’existe que sur Cursor : elle n’a jamais été publiée par les canaux officiels d’Anthropic, ce que confirme la société. Et la 2.1.312 porte sur Cursor le même numéro qu’une version légitime sortie deux jours plus tôt ailleurs, ce qui explique pourquoi Cursor a d’abord désigné la seule 2.1.313 avant d’élargir son avis le 30 octobre. Le rythme de publication, une version par jour ou presque depuis le 19 octobre, et la mise à jour automatique des extensions activée par défaut dans Cursor ont facilité la diffusion.
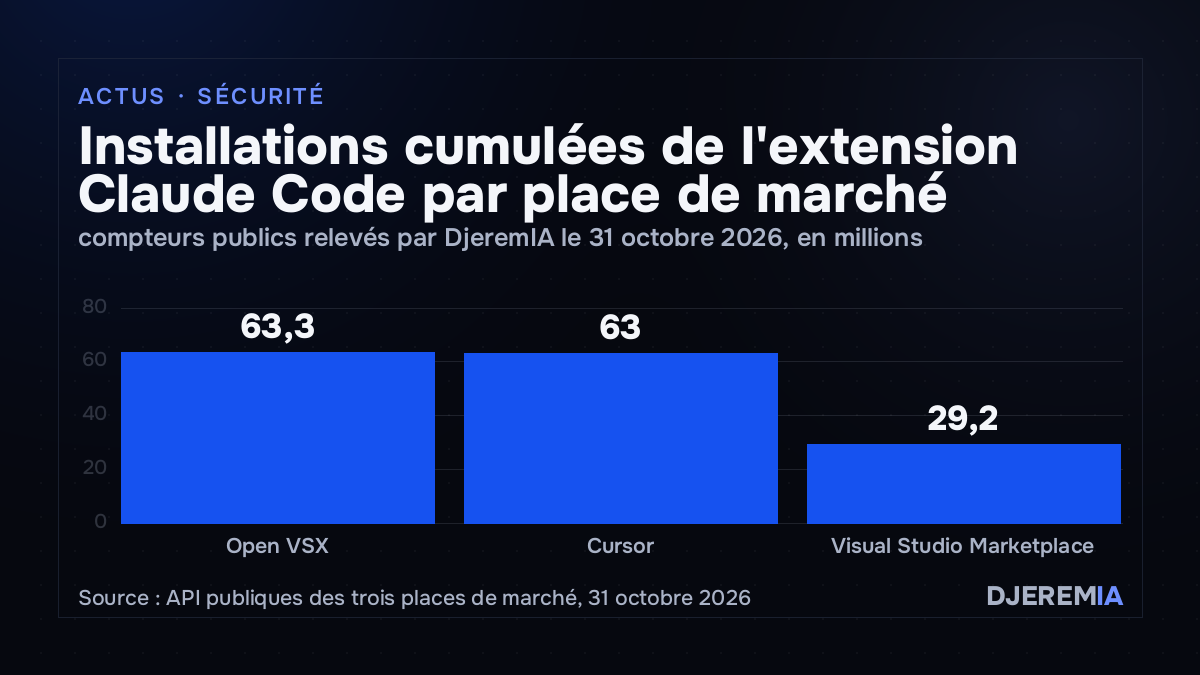
Les compteurs d’installations donnent l’ordre de grandeur de l’audience : 63,3 millions de téléchargements sur Open VSX, 63 millions affichés par Cursor, 29,2 millions sur la Visual Studio Marketplace. Le chiffre de Cursor, arrondi, est très proche de celui d’Open VSX ; il ne permet pas de mesurer les seuls utilisateurs de Cursor. Le plafond de 5 000 utilisateurs touchés, attribué à Cursor par Ars Technica, ne figure pas dans la version actuelle de son avis.
Qui a publié quoi : deux versions qui s’opposent
Le chercheur Kevin Beaumont et Luke Roberts, cofondateur de Phorion, ont affirmé à Ars Technica que la version piégée avait été publiée depuis le compte officiel d’Anthropic sur Cursor. Anthropic conteste toute compromission de ses systèmes. Felix Rieseberg, membre de l’équipe technique, a écrit sur Hacker News qu’un « acteur malveillant a utilisé un accès à la place de marché de Cursor pour publier une copie modifiée de l’extension », que l’entreprise n’a « ni construite ni publiée ». L’avis de Cursor indique lui aussi que ces versions « n’ont pas été développées par Anthropic », sans dire par quel accès elles ont été déposées.
Cursor a audité les accès à son catalogue et déclare qu’aucune autre extension n’a été modifiée. L’entreprise a renouvelé ses clés avant de rouvrir la place de marché. Le mode d’entrée de l’attaquant, compte d’éditeur détourné ou accès à l’infrastructure de Cursor, reste la principale question ouverte. C’est elle qui dira si le problème tient à un compte ou à la manière dont Cursor republie les extensions d’éditeurs tiers.
L’automatisation IA sur mesure figure parmi les services de DjeremIA.