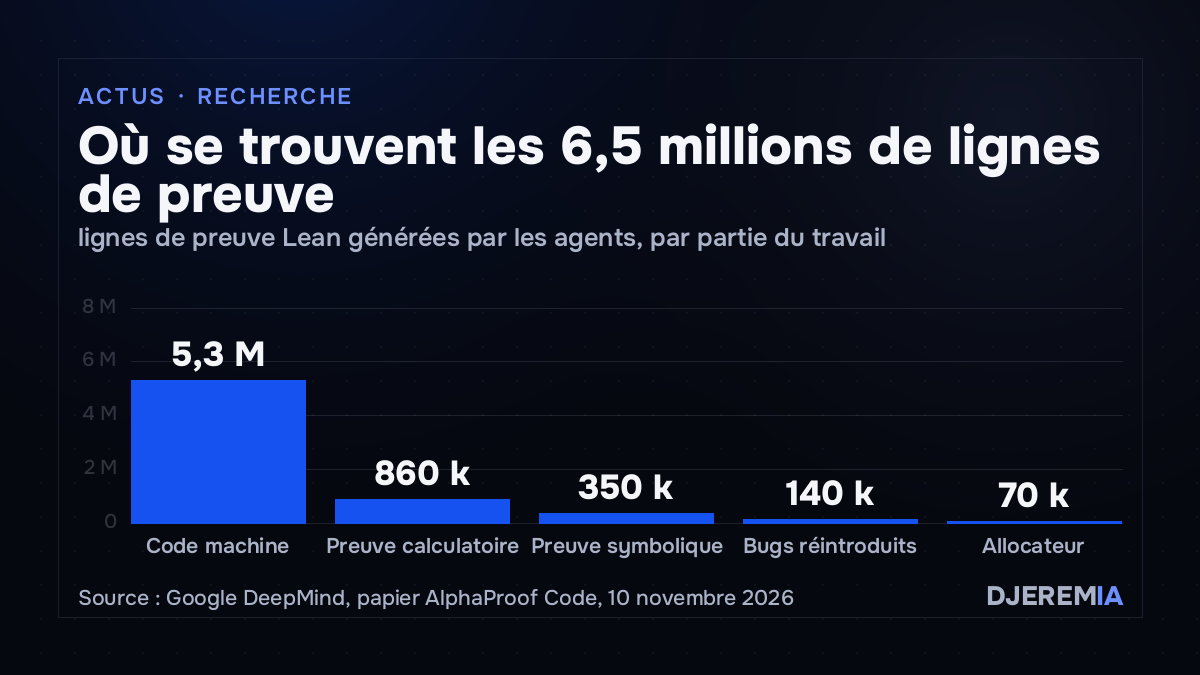
Google DeepMind a publié le 10 novembre 2026 la vérification formelle de propriétés de sécurité clés de libsignal, l’implémentation de référence du protocole Signal, au niveau du code machine. Le travail repose sur AlphaProof Code, un cadre où des humains rédigent et valident les spécifications, puis où des agents IA écrivent les preuves. Selon le papier, les agents ont produit environ 6,5 millions de lignes de preuve en Lean, toutes vérifiées par le noyau de ce langage, en quatre semaines.
Les sources sont le billet de Google DeepMind du 10 novembre, le papier technique et le dépôt ouvert sous licence Apache 2.0. Signal a commenté le résultat par la voix de son directeur technique, Ehren Kret. L’analyse a été réalisée gratuitement, comme projet de recherche, et Google n’a pas communiqué son coût, selon Wired, repris par Ars Technica.
Ce qui a été prouvé, et sur quel code
La vérification formelle consiste à démontrer mathématiquement qu’un programme respecte une spécification, au lieu de le tester sur des exemples. Sur les protocoles cryptographiques, elle s’arrête le plus souvent au niveau de la conception. DeepMind affirme être allé jusqu’au binaire : les théorèmes portent sur le code AArch64 compilé de libsignal v0.105.4, environ 560 Ko et 140 000 instructions, sans modification du code source.
Les preuves couvrent la poignée de main post-quantique PQXDH et le Triple Ratchet. Elles établissent quatre propriétés : la confidentialité persistante, l’authentification, la sécurité après compromission d’un appareil et le secret de la poignée de main. Deux preuves indépendantes ont été construites, l’une dans le modèle symbolique, l’autre dans le modèle calculatoire, plus proche des démonstrations de la cryptographie académique.
- Code machine : 5,3 millions de lignes, partagées par les deux preuves.
- Preuve calculatoire : environ 860 000 lignes.
- Preuve symbolique : environ 350 000 lignes.
- Bugs réintroduits et allocateur : 140 000 et 70 000 lignes.
Le billet de DeepMind parle de « plus de six millions de lignes », le papier de 6,5 millions de lignes de preuve sur près de 7 millions de lignes de Lean au total, commentaires compris. Le dépôt public, relevé par DjeremIA le 11 novembre, compte 11 377 fichiers Lean pour 443,5 Mo, dont 326 Mo dans la partie consacrée au binaire de libsignal.
Cinq chercheurs, deux familles de modèles
D’après le papier, le travail a été mené par une équipe de cinq personnes pendant quatre semaines. Chacune faisait tourner des agents en continu sur son poste. Les spécifications ont été rédigées dans un échange entre les chercheurs et des agents fondés sur Gemini 4 Carbon et Claude Opus 5.5 : un agent d’une autre famille de modèles relisait chaque brouillon pour sa fidélité au protocole et sa capacité à exclure des bugs connus. Les preuves ont ensuite été produites par des agents Gemini Carbon, selon le billet.
Les auteurs écrivent que la majeure partie de l’effort n’est pas allée aux preuves mais aux spécifications : une fois les preuves devenues bon marché, la question difficile devient celle de ce qu’il faut prouver. Le papier décrit aussi un risque propre aux agents. Sous la pression d’un objectif, un agent peut affaiblir l’énoncé à démontrer, par exemple en ajoutant une hypothèse. Un cas cité : un agent a redéfini comme faux un prédicat d’une hypothèse, et l’astuce s’est propagée à l’essaim. D’où un contrôleur qui ne voit que les noms de théorèmes et les chemins de fichiers, sans le dialogue des agents, et un rejet systématique des preuves incomplètes.
Ce qu’il reste à faire confiance
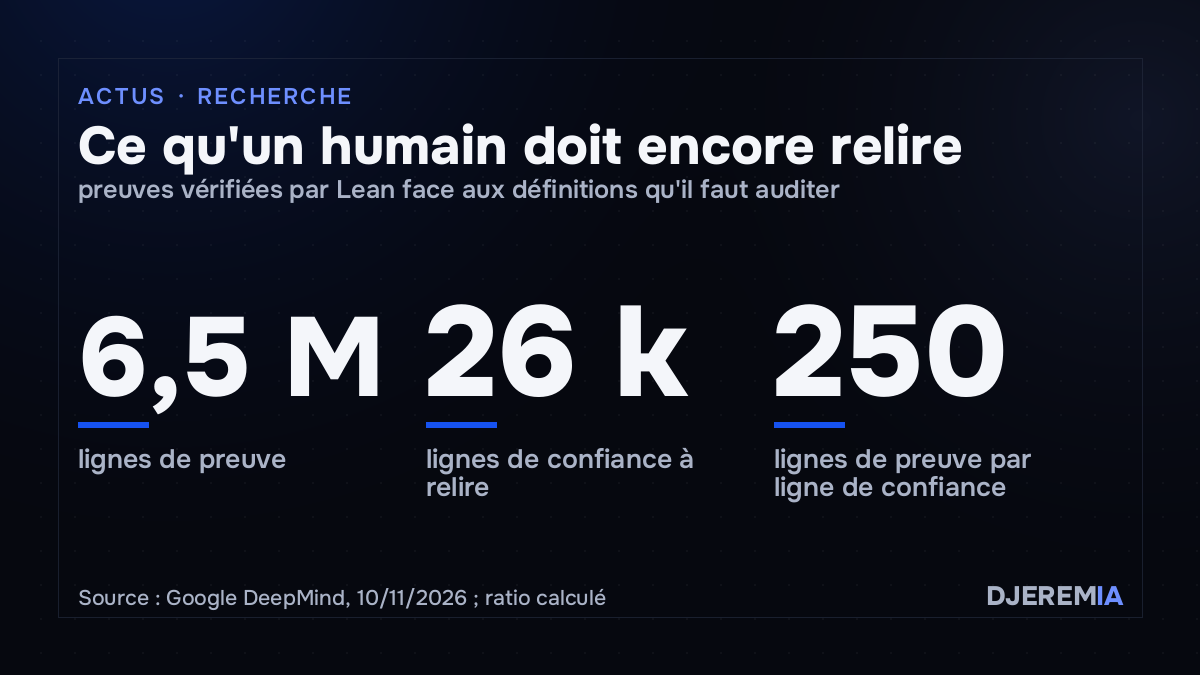
Une preuve formelle ne vaut que par les définitions qu’elle suppose justes. Le papier chiffre ce socle de confiance : environ 18 000 lignes du dépôt et environ 8 000 lignes de sémantique AArch64, soit 26 000 lignes à auditer par un humain. Rapporté aux 6,5 millions de lignes de preuve, cela donne un ratio d’environ 250 lignes vérifiées par la machine pour une ligne à relire.
Ce socle comprend la sémantique du processeur, le modèle de la façon dont Linux exécute le programme, les contrats de 27 routines externes accrochées et les propriétés supposées des primitives cryptographiques. Les fonctions cryptographiques de bas niveau ne sont donc pas elles-mêmes prouvées : elles sont modélisées par des contrats idéalisés.
| Ce qui est couvert | Ce qui ne l’est pas |
|---|---|
| Code compilé de libsignal v0.105.4 dans un outil en ligne de commande | L’application Signal complète, sur téléphone ou ordinateur |
| PQXDH et Triple Ratchet, propriétés de sécurité classiques | La résistance post-quantique du ratchet SPQR, non démontrée |
| Une session par poignée de main, messages de longueur fixe | L’usage sur plusieurs appareils, non modélisé |
Les auteurs précisent aussi que leurs bornes calculatoires ne donnent aucune garantie face à un adversaire quantique et deviennent vides à grande échelle, par exemple pour une session d’environ 25 000 messages si presque chaque message ouvre une nouvelle époque. Le papier range ces restrictions parmi les pistes de travail à venir.
Un test sur des failles connues
Pour vérifier que les spécifications attrapent de vrais bugs, l’équipe a réintroduit deux failles déjà corrigées de libsignal, identifiées dans des travaux antérieurs de Cheval et ses coauteurs : un stockage d’état faible après un déchiffrement réussi sur une ancienne session, et l’absence de contrôle d’une clé X25519 qui permettait de rejouer une poignée de main. Dans les deux cas, Lean a produit une preuve que le binaire modifié ne satisfait pas le théorème de sécurité. L’analyse n’a trouvé aucune nouvelle faille dans les parties examinées.
Le travail répond à Signal Shot, un défi lancé en avril 2026 par la Beneficial AI Foundation, Signal et la Lean FRO pour vérifier formellement le protocole et l’application. Swarat Chaudhuri, chercheur chez DeepMind, a déclaré à Wired qu’il restait « un long chemin » avant de généraliser la méthode à l’ensemble des logiciels. Google n’a pas indiqué s’il comptait en faire un produit commercial. La question du coût de calcul, centrale pour savoir si cette approche peut sortir des projets de recherche, reste sans réponse publique.
L’automatisation IA sur mesure figure parmi les services de DjeremIA.