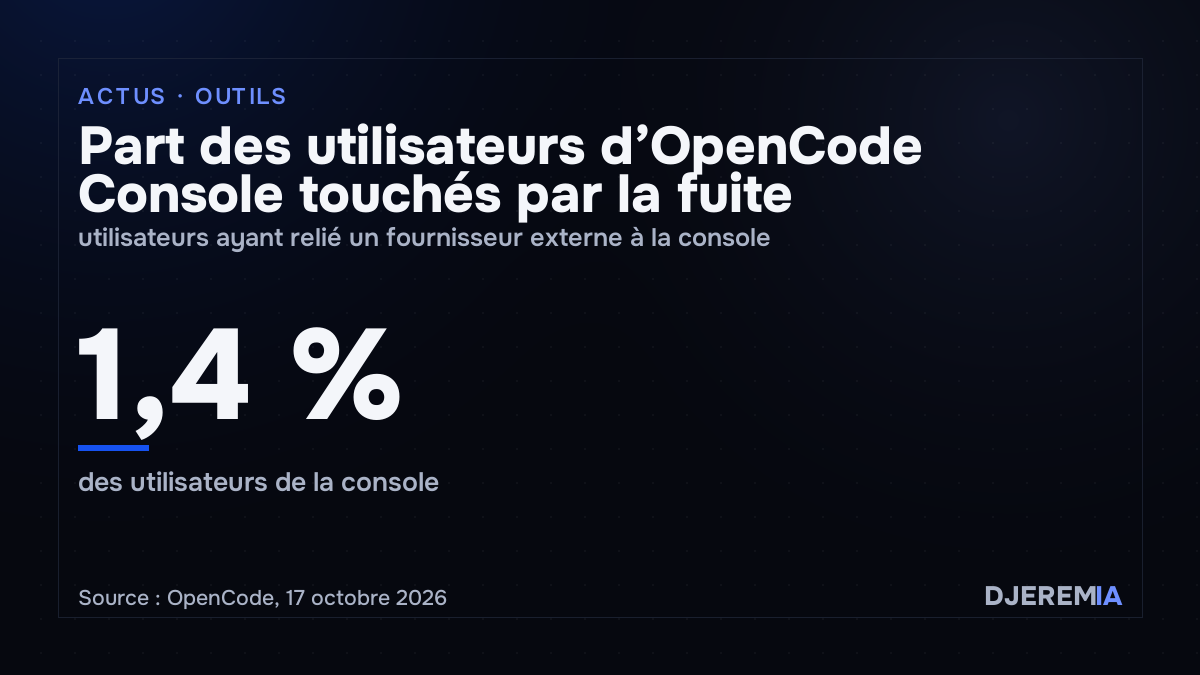
OpenCode, l’agent de programmation open source présenté comme une alternative à Claude Code et à Cursor, a annoncé le samedi 17 octobre une intrusion dans OpenCode Console, sa plateforme en ligne. Selon l’entreprise, 1,4 % des utilisateurs de la console sont concernés : ceux qui y avaient relié des fournisseurs externes, et donc enregistré leurs clés API Anthropic, Google ou OpenAI. Dans les heures qui ont suivi, des développeurs ont signalé sur Reddit et X des alertes de dépenses déclenchées pendant la nuit, parfois de plusieurs centaines de dollars, d’après TechCrunch.
Ce qu’OpenCode a confirmé
Le message publié sur le compte officiel tient en trois points. La brèche date de la nuit du 16 au 17 octobre et l’entreprise la relie à une « attaque de distillation à grande échelle ». Les utilisateurs concernés ont été prévenus par e-mail le matin même, et ceux qui n’ont rien reçu ne sont pas touchés. L’incident était encore en cours au moment de l’annonce, ce qui expliquait l’absence de détails techniques, et OpenCode indiquait travailler avec Anthropic, OpenAI et Google.
Le cofondateur Dax Raad a précisé le périmètre le soir même : seule la console est en cause, pas l’outil lui-même. Les clés saisies dans l’application ou la ligne de commande open source ne transitent jamais par les serveurs d’OpenCode, a-t-il écrit. Le lendemain, il assurait que tous les utilisateurs touchés avaient été contactés et que les remboursements des frais non autorisés étaient engagés.
Plusieurs questions restent sans réponse publique à ce stade : la façon dont les attaquants sont entrés dans cet ancien système, la manière dont les clés y étaient stockées et l’ampleur réelle de leur utilisation frauduleuse.
La réponse des trois fournisseurs
Les éditeurs dont les clés ont fuité ont réagi chacun de leur côté, sans communiqué commun.
- Anthropic a révoqué les clés de l’API Claude qu’il estimait exposées et conseille à toute personne ayant enregistré une clé dans OpenCode d’en créer une nouvelle.
- Google dit avoir bloqué les clés Gemini exposées. Il demande d’en générer une nouvelle dans AI Studio, de supprimer l’ancienne, de vérifier sa consommation et de contacter le support de facturation Google Cloud en cas de frais non reconnus.
- OpenAI indique avoir rétabli l’accès des clients concernés et remboursé les crédits consommés pendant l’attaque.
Le terme « distillation » discuté
La distillation consiste à entraîner un modèle sur un grand volume de réponses produites par un autre. Des clés volées permettent de générer ce volume aux frais de leurs propriétaires, et depuis des pays où l’accès aux modèles américains est restreint. OpenCode n’a toutefois publié aucun élément qui relie l’intrusion à un projet d’entraînement précis. Le chercheur Nathan Lambert a jugé « très étrange » que le vol de clés API soit rangé sous ce mot, en relevant que le lien avec l’entraînement d’un modèle n’est pas établi.
Des modèles qui refusent d’analyser l’attaque
L’épisode a ravivé un débat déjà ouvert cet été. Pendant l’enquête, les modèles auxquels l’équipe soumettait le code malveillant ont d’abord aidé, puis ont commencé à refuser, a raconté Dax Raad. OpenCode a ensuite obtenu l’accès à Daybreak Blue, le programme d’OpenAI qui réserve à des utilisateurs vérifiés des réglages plus permissifs pour la cybersécurité défensive. OpenAI invite d’ailleurs à demander cet accès avant d’avoir un incident à traiter.
Hugging Face avait décrit le même blocage en juillet. Dans son rapport d’incident du 16 juillet, la plateforme expliquait que les modèles commerciaux avaient rejeté ses demandes d’analyse, parce que leurs garde-fous « ne savent pas distinguer un intervenant en réponse à incident d’un attaquant ». L’analyse avait finalement été menée sur un modèle à poids ouverts, hébergé en interne.
David Sacks, présenté par TechCrunch comme coprésident du conseil scientifique de la présidence américaine, s’est appuyé sur ces deux cas pour plaider une approche décentralisée : selon lui, les garde-fous se sont retournés contre les défenseurs, et seule la diffusion de modèles puissants permettrait de bâtir des défenses à la hauteur. Cette lecture reste une prise de position. Ni OpenCode ni Hugging Face n’ont établi que les refus aient changé l’issue de leur incident.
Ce qui reste à documenter
L’intrusion est survenue la nuit où OpenCode rendait GLM 5.3 Flash gratuit sur sa plateforme, une coïncidence relevée par TechCrunch sans qu’aucun lien ne soit démontré. Le rapport détaillé qu’une entreprise publie d’ordinaire après un incident de ce type n’est pas encore sorti. Il devra préciser le vecteur d’entrée, le mode de stockage des clés et le montant total des frais frauduleux, trois éléments sans lesquels l’ampleur réelle de la fuite ne peut pas être évaluée.
Les formations sur l’IA de DjeremIA sont présentées dans une rubrique distincte.