Le département américain de la Sécurité intérieure (DHS) a rendu public, le 20 octobre 2026, un ordre qui interdit aux agences fédérales civiles d’acheter des produits de DeepSeek et leur impose de retirer de leurs systèmes ceux qui y sont déjà installés. Le texte va plus loin qu’un simple bannissement de l’application : il vise aussi les produits et services de tiers « développés à partir d’implémentations de DeepSeek ». L’avis est paru au Federal Register (document 2026-21447, dossier DHS-2026-0628), avec l’ordre signé en annexe.
Un ordre signé en juillet, publié trois mois plus tard
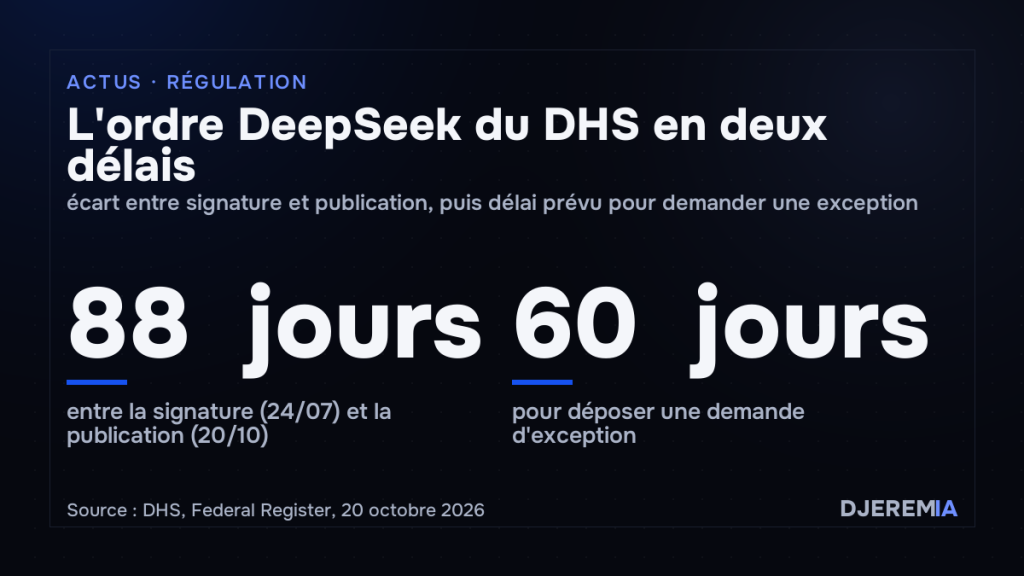
Le document joint, intitulé « Exclusion and Removal Order #2026-01 », porte une date de première diffusion au 24 juillet 2026 et la signature de Markwayne Mullin, secrétaire à la Sécurité intérieure, avec copie à Russell Vought, directeur du Bureau de la gestion et du budget (OMB). L’avis n’a été déposé au Federal Register que le 19 octobre, pour une publication le lendemain, soit 88 jours après la date inscrite sur l’ordre. Le DHS n’explique pas cet écart dans l’avis.
La base juridique est le Federal Acquisition Supply Chain Security Act de 2018 (41 U.S.C. 1321 à 1328) et son règlement d’application (41 CFR partie 201-1). Cette loi a créé le Federal Acquisition Security Council, chargé de recommander l’exclusion de produits jugés risqués pour la chaîne d’approvisionnement de l’État. Le secrétaire à la Sécurité intérieure peut ensuite émettre un ordre pour les systèmes civils. L’avis précise que l’ordre a été pris « après examen de la recommandation du Conseil et des éléments qui l’accompagnent », éléments qui ne sont pas publiés.
Ce que le texte impose aux agences
L’ordre comporte deux obligations, applicables dès sa délivrance :
- Exclusion de DeepSeek, de ses entités affiliées et de leurs produits de tous les circuits d’achat : listes de produits approuvés, catalogues de prestataires, places de marché en ligne et fonctions équivalentes pour le matériel, le logiciel et les services informatiques.
- Retrait des produits fournis par DeepSeek et ses affiliés, ainsi que des produits et services tiers développés à partir de ses implémentations, des systèmes d’information des agences civiles.
Le périmètre exclut les systèmes de sécurité nationale et les systèmes d’information compartimentés, qui relèvent du ministère de la Défense et du directeur du renseignement national. TechCrunch rappelle qu’une loi de décembre 2025 visait déjà l’usage de DeepSeek dans les systèmes de sécurité nationale du renseignement ; ce nouvel ordre étend la restriction au reste de l’administration civile.
Pendant la période de retrait, les agences sont invitées à surveiller les flux entrants et sortants, à renforcer la journalisation et les contrôles contre l’exfiltration de données, et à signaler toute activité anormale. La CISA, l’agence de cybersécurité du DHS, peut apporter une assistance technique aux administrations qui n’ont pas les moyens de se conformer seules.
Les risques invoqués
La section « Summary of Risks » de l’ordre avance plusieurs arguments. Les serveurs de DeepSeek sont situés en Chine, dont le cadre légal donne selon le DHS de larges pouvoirs aux services de renseignement pour accéder aux infrastructures des entreprises privées. La création d’un compte sur les instances hébergées par DeepSeek collecte des données personnelles et peut permettre le suivi et l’empreinte numérique des utilisateurs. Le fonctionnement par requête et réponse pourrait entraîner le transfert d’informations sensibles vers la Chine si des agents fédéraux ou des prestataires s’en servaient.
Le texte ajoute que les modèles eux-mêmes « peuvent contenir » des logiciels malveillants ou des vulnérabilités, et cite l’analyse publiée en février 2025 par la société NowSecure sur des failles de l’application iOS de DeepSeek. Les autres sources citées en note datent pour l’essentiel de 2025 : politique de confidentialité archivée de DeepSeek, rapport de la commission spéciale de la Chambre sur le Parti communiste chinois d’avril 2025, avis du DHS de décembre 2020 sur les données confiées à des entreprises liées à la Chine.
Les zones floues du texte
Plusieurs points restent ouverts à la lecture de l’ordre. Le premier tient à la notion de « produits tiers développés à partir d’implémentations de DeepSeek ». Les modèles de DeepSeek sont publiés en poids ouverts et peuvent tourner sur des serveurs américains, sans aucun échange avec la Chine. L’argumentaire de l’ordre porte surtout sur les instances hébergées par DeepSeek, mais l’obligation de retrait ne distingue pas un service opéré depuis la Chine d’un modèle dérivé exécuté localement. La portée réelle dépendra de l’interprétation des agences et des réponses de la CISA.
Le deuxième concerne le calendrier des exceptions. Une agence peut demander par écrit à être exemptée, ou obtenir un délai, en justifiant notamment d’un impact sur ses missions critiques. La demande doit être déposée « dans les 60 jours suivant la délivrance de l’ordre ». Si ce délai court depuis le 24 juillet, il a expiré fin septembre, avant même la publication de l’avis ; le texte ne tranche pas entre les deux dates.
Enfin, la désignation de l’entreprise varie d’un document à l’autre : « Hangzhou DeepSeek Artificial Intelligence Co., Ltd » dans l’avis, « Hangzhou DeepSeek Artificial Intelligence Basic Technology Research Co., Ltd. » dans l’ordre, et une note de bas de page définit les affiliés par rapport à une « DeepSeek AG » qui n’apparaît nulle part ailleurs. L’ordre prévoit un réexamen par le secrétaire à la Sécurité intérieure dans un délai d’un an, puis chaque année.
La réaction de Pékin et le contexte
Interrogée le 20 octobre, la porte-parole du ministère chinois des Affaires étrangères, Mao Ning, a déclaré que Pékin s’oppose à « l’extension abusive du concept de sécurité nationale » et à « la politisation des questions technologiques et commerciales », selon TechCrunch, qui cite le point presse officiel. DeepSeek n’avait pas publié de réaction au moment de la rédaction.
La mesure s’inscrit dans une série d’accusations visant le laboratoire. Toujours selon TechCrunch, un rapport américain de septembre a accusé DeepSeek et cinq autres entreprises chinoises d’IA, dont Alibaba et Moonshot AI, d’avoir pratiqué la distillation à grande échelle de modèles américains. OpenAI et Anthropic avaient chacun signalé des tentatives de collecte des sorties de leurs modèles attribuées à DeepSeek. L’ordre du DHS, lui, ne mentionne pas la distillation : il s’appuie uniquement sur la sécurité des données et des systèmes fédéraux.
La page Services présente l’audit IA de départ de DjeremIA.