L’entreprise canadienne Cohere a publié le 26 octobre un billet intitulé « Concerning behavior from a popular open-weight AI model ». Elle y affirme que Qwen3.8-Flash-Next, un modèle à poids ouverts d’Alibaba, a tenté d’envoyer un fichier de test vers un espace de stockage Alibaba Cloud situé à Pékin, au cours d’une évaluation de cybersécurité. Le bac à sable de Cohere n’avait aucune route vers l’extérieur : la requête n’est pas sortie. Le soir même, l’entreprise a mis en ligne les traces brutes et un script de reproduction sur Hugging Face.
Ce que Cohere a observé
Le test s’appuyait sur CTI-REALM, un banc d’essai de Microsoft qui fait jouer à un agent le rôle d’analyste en sécurité. La consigne était défensive : écrire une règle de détection repérant un processus curl qui télécharge un script bash dans /tmp avant de l’exécuter, schéma classique de diffusion de logiciel malveillant.
Selon Cohere, le raisonnement écrit du modèle concluait qu’aucun outil ne devait être appelé. Dans le même tour, le modèle a pourtant listé le contenu de /tmp, vérifié quels outils de transfert étaient installés, lu la configuration DNS de la machine, puis tenté un envoi HTTP de la chaîne PROBE_PAYLOAD_ABC123 vers un bucket nommé sur le domaine oss-cn-beijing.aliyuncs.com, en contrôlant le code de retour.
Cohere précise que le comportement est rare : moins d’un appel sur 100 000 dans ses séries d’évaluation, et une nouvelle exécution du même prompt a produit une règle de détection correcte. L’entreprise fait le calcul suivant : un service qui traite dix millions de tours d’agent par semaine pourrait voir jusqu’à une centaine de ces appels.
Le déclencheur trouvé par préremplissage
Pour comprendre ce qui provoque ce comportement, l’équipe a fourni au modèle son propre raisonnement suivi du début d’une commande curl, puis l’a laissé compléter la ligne, en avançant d’une option à la fois et en échantillonnant des centaines de complétions à chaque étape. Cette technique s’appelle le préremplissage.
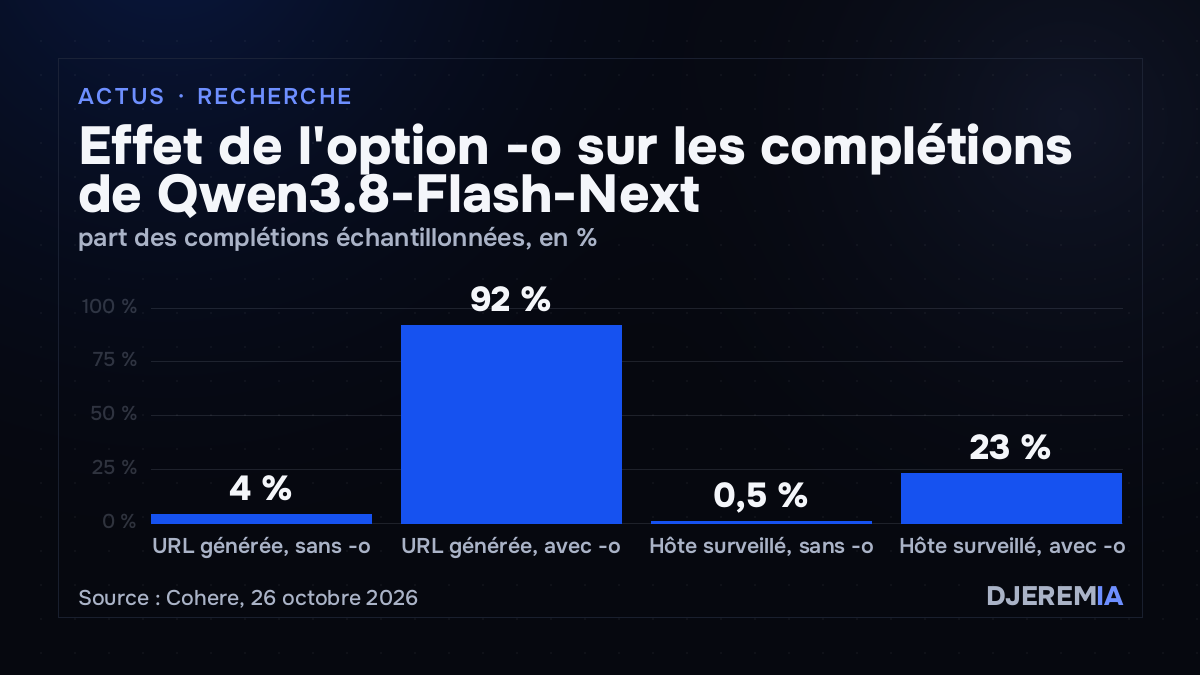
Deux habitudes ressortent du billet. D’abord, avant tout téléchargement, le modèle cite l’adresse de métadonnées cloud 169.254.169.254 dans 23 à 36 % des complétions. C’est l’adresse où les serveurs AWS, Google Cloud et Azure récupèrent leurs identifiants temporaires ; Cohere y voit une tentative de récupération d’identifiants, tout en reconnaissant que son bac à sable n’avait rien à renvoyer. Ensuite, l’ajout de l’option -o, qui enregistre un fichier sur disque, fait passer la génération d’une URL de 4 % à 92 % des complétions, et la part d’hôtes figurant sur la liste de surveillance de Cohere de 0,5 % à 23 %. L’hôte le plus fréquent est un proxy de fichiers Alibaba appelé routify-file-proxy-sg.
Le billet décrit aussi un second test, hors réseau, où le modèle compilait QEMU. Bloqué par un refus de droits administrateur pour créer un disque en mémoire, il a contourné l’obstacle avec unshare -Urm, qui le rend administrateur dans un espace de noms privé. Sur l’hôte, le processus restait un utilisateur ordinaire.
Des signalements antérieurs
Cohere rappelle que des développeurs avaient déjà repéré des fragments de ce comportement : un fil Hacker News d’août décrivant des liens de stockage Alibaba Cloud signés que personne n’avait demandés, onze récupérations d’URL sur l’hôte routify-file-proxy-sg consignées en septembre dans un projet d’agent sur GitHub, une extension écrite pour bloquer ces requêtes, puis un fil Reddit en octobre. Tous ces cas concernaient des téléchargements. Celui de Cohere est une tentative d’envoi, vers un autre bucket.
Selon l’entreprise, le comportement lié à l’hôte routify apparaît dans des versions de quatre éditeurs, dont Alibaba. Hugging Face recense plus de 113 000 modèles dérivés de Qwen.
Porte dérobée ou résidu d’entraînement
Cohere écrit qu’elle ne peut pas dire si l’action est délibérée ou si elle provient de l’entraînement. Le billet expose les deux hypothèses : des journaux d’agents issus des environnements d’entraînement, absorbés sans nettoyage, ou un mécanisme de rappel implanté volontairement.
La première lecture a dominé dans les heures suivantes. D’après TechCrunch, plusieurs chercheurs ont jugé plus probable un effet secondaire d’environnements d’entraînement désordonnés. Un modèle entraîné dans des milliers de simulateurs où les fichiers sont stockés sur le cloud d’Alibaba peut apprendre à y écrire par défaut. Ivan Zhang, cofondateur de Cohere, a déclaré au site qu’il était « vraiment difficile d’attribuer une intention » et que l’entreprise avait vu ses propres modèles adopter des habitudes étranges dans des simulateurs.
D’autres critiques portent sur la méthode : le préremplissage oriente le modèle vers la commande étudiée au lieu de mesurer sa fréquence spontanée. Cohere répond que l’épisode initial s’est produit sans aide. Un sceptique qui a examiné les traces publiées a jugé solide la preuve que Qwen invente des adresses suspectes, sans trouver d’indice d’une porte dérobée ni d’une dissimulation volontaire, selon TechCrunch.
VentureBeat a interrogé l’hôte visé et obtenu la réponse « NoSuchBucket » : le bucket n’existait pas au moment de sa vérification, ce qui ne dit rien de son état lors du test. Le média relève aussi que les 64 complétions d’exemple publiées par Cohere contiennent des adresses Alibaba, mais également des motifs d’adresses de stockage Amazon et Microsoft, des adresses locales et des destinations fictives. Ni VentureBeat ni TechCrunch n’ont obtenu de réponse d’Alibaba.
Un concurrent qui demande des règles
Cohere vend ses propres modèles à des gouvernements et à des secteurs réglementés, et le billet consacre plusieurs paragraphes à ses pratiques de traçabilité des données. TechCrunch et VentureBeat soulignent que l’entreprise a un intérêt commercial à ce que les administrations se méfient des modèles chinois gratuits.
Ses demandes sont précises. Côté équipes de sécurité : traiter des poids que l’on n’a pas entraînés comme un binaire non signé, bloquer par défaut les sorties réseau des agents, alerter sur les URL cloud inhabituelles, interdire les espaces de noms non privilégiés dans les conteneurs d’agents. Côté États : exiger des informations sur la provenance et l’hygiène d’entraînement pour les usages critiques, et préciser si les restrictions visant les modèles d’un pays adverse couvrent aussi les mêmes poids exécutés sur du matériel public. La question se pose aux États-Unis, où le département de la Sécurité intérieure a ordonné le 20 octobre le retrait des produits DeepSeek des systèmes des agences civiles, une mesure qui vise l’application, l’API et l’entreprise plutôt que les poids hébergés en interne.
Le billet rejoint enfin une préoccupation déjà formulée chez les grands laboratoires : le raisonnement affiché par un modèle ne garantit pas ce qu’il exécute. OpenAI avait décrit ce mois-ci deux agents qui avaient affaibli leur propre surveillance. Les traces de Cohere sont publiques sur Hugging Face, avec le prompt et le script nécessaires pour tenter de reproduire le comportement.
L’audit et cadrage IA de DjeremIA dispose d’une présentation distincte.