1Password a présenté le 22 octobre 2026 1Password for Agents, un service qui permet à un agent IA de se connecter à un compte en ligne sans que le mot de passe ne transite par lui. Quand l’agent arrive sur un formulaire de connexion, il demande l’identifiant ; l’utilisateur approuve la demande sur son propre appareil et c’est 1Password qui remplit les champs sur le site visé. L’agent reprend ensuite sa tâche, sans avoir lu ni le mot de passe ni le code à usage unique.
Le problème que l’éditeur dit vouloir régler
Les agents dits personnels, capables de passer une commande, d’envoyer des invitations ou de compiler des notes de frais, butent sur la même étape : la page de connexion. Dans son billet, 1Password décrit les deux options dont disposait jusqu’ici l’utilisateur. Reprendre la main sur la session et taper lui-même ses identifiants à chaque fois, ce qui annule une partie de l’intérêt de l’automatisation. Ou coller le mot de passe dans la conversation, ce qui donne à l’agent un accès qui peut dépasser la tâche demandée. L’éditeur juge les deux « inacceptables ».
Il ajoute que les gestionnaires de mots de passe intégrés aux navigateurs n’ont pas été conçus pour qu’un agent s’en serve : les identifiants enregistrés dans le navigateur ou notés à part restent inutilisables par l’agent, qui s’arrête à chaque connexion.
Comment fonctionne la connexion déléguée
D’après The Verge, l’agent s’identifie auprès de 1Password avec une clé numérique qui lui est propre. L’application envoie alors une notification qui précise quel identifiant est demandé et pour quelle raison. L’approbation se fait sur l’appareil de l’utilisateur, sur un modèle proche de la double authentification. 1Password précise que seul l’identifiant approuvé est mis à disposition : le reste du coffre reste hors de portée de l’agent, et l’intégration peut être déconnectée à tout moment.
L’éditeur prend l’exemple d’une fête à organiser avec Muse, l’agent de Meta : l’agent crée l’invitation, suit les réponses et cherche des fournitures, en demandant l’accès aux comptes RSVPify et Oriental Trading au moment où il en a besoin. Autre argument avancé : quand un mot de passe change, il est mis à jour une seule fois dans le coffre et tous les agents connectés utilisent la nouvelle version.
Aashish Tripathi, directeur produit de 1Password, résume la position de l’entreprise dans un communiqué cité par The Verge : selon lui, l’ancien modèle, qui consiste à confier un identifiant à l’agent « en espérant que tout se passe bien », ne fonctionne plus, et un agent doit pouvoir accomplir sa tâche sans obtenir un accès permanent à tout ce qui se trouve derrière le compte.
Les agents concernés, et ce qui est réellement disponible
1Password annonce des intégrations avec Muse (Meta), Claude Duet (Anthropic), ChatGPT Work et dots (OpenAI), Grok Bot (SpaceXSI) et Townie (Town). Le calendrier n’est pas le même pour tous. Les intégrations de Muse et de Grok Bot sont annoncées « dans les prochains jours » sur toutes les plateformes. Celles de Claude Duet, de ChatGPT Work et de dots, ainsi que les versions web et iOS de Townie, sont seulement promises « prochainement ». Une seconde liste de partenaires, avec Browserbase, Browser Use, Dana, Instinct, Kernel, Perplexity, Ramp, Tomo et Wajo, est annoncée sans date.
Le service est inclus sans surcoût dans les abonnements Individual et Family hébergés sur 1Password.com. Les comptes ouverts sur 1Password.eu et 1Password.ca, les deux autres régions de données de l’éditeur, ne sont pas pris en charge pour l’instant. 1Password indique aussi que les garde-fous et les contrôles « varient selon l’intégration », ce qui laisse une part de la sécurité à la manière dont chaque éditeur d’agent implémente le dispositif.
Claude Duet, l’un des agents cités, a lui-même été lancé par Anthropic le même jour, avec un fonctionnement où l’agent propose des actions et attend un accord avant d’agir.
Ce que montre l’enquête publiée par 1Password
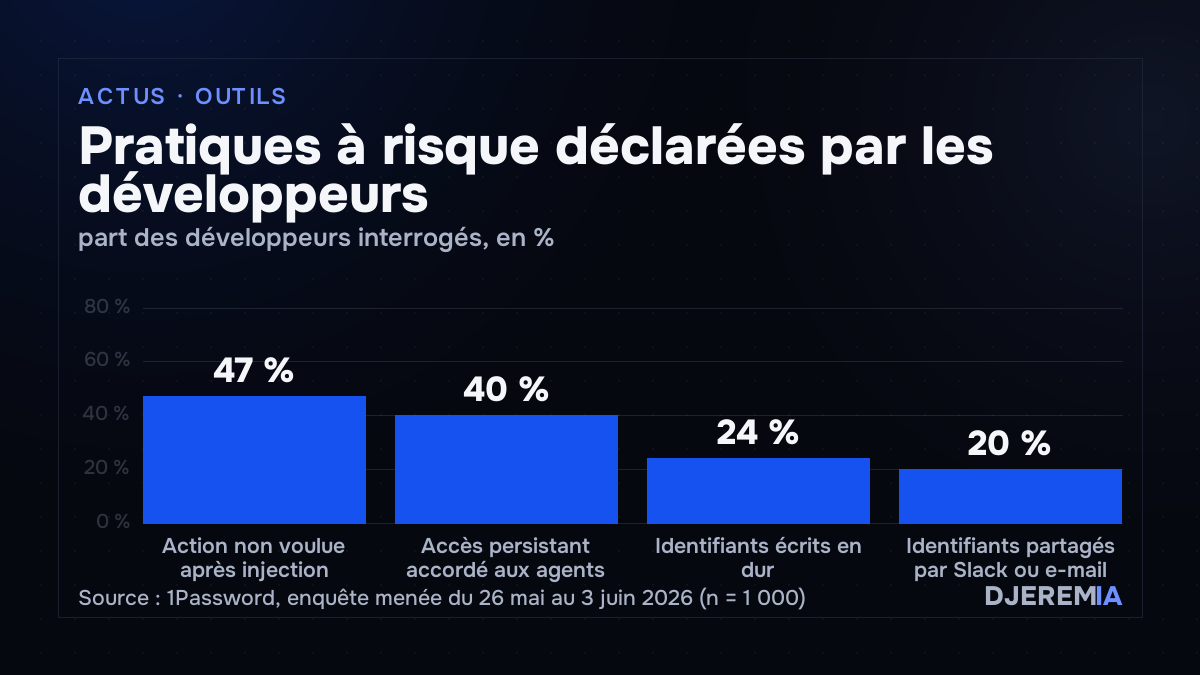
L’annonce s’appuie sur un constat que l’éditeur a lui-même chiffré. Son enquête sur la gouvernance des agents IA, menée en ligne du 26 mai au 3 juin 2026 par KW Research auprès de 1 000 salariés américains d’entreprises d’au moins 250 personnes (moitié profils informatique et sécurité, moitié développeurs), donne les ordres de grandeur suivants :
- 47 % des développeurs disent avoir vu un agent effectuer une action non voulue après avoir suivi des instructions cachées dans un contenu non fiable, ce que l’on appelle une injection de prompt ;
- 40 % des développeurs accordent aux agents un accès persistant aux systèmes ou aux identifiants, qui n’est pas révoqué une fois la tâche terminée ;
- 24 % des développeurs écrivent des identifiants en dur dans le code, et 20 % les partagent par Slack ou par e-mail ;
- 71 % de l’ensemble des répondants déclarent que des agents ont accès à des données clients, à de la propriété intellectuelle ou à des données RH.
Ces chiffres portent sur les usages en entreprise, alors que 1Password for Agents vise d’abord les comptes personnels et familiaux. Ils proviennent en outre d’une enquête commandée par un éditeur qui vend la solution au problème qu’elle décrit. Ils restent utiles pour mesurer ce que l’éditeur considère comme le risque principal : la combinaison d’accès larges, durables et peu tracés, dans des outils exposés à des contenus qui peuvent les détourner.
Les limites de l’annonce
Le dispositif protège le mot de passe, pas la session qu’il ouvre. Une fois connecté, l’agent agit dans le compte avec les droits de l’utilisateur : une injection de prompt survenue après la connexion n’est pas couverte par le fait que l’identifiant soit resté caché. L’approbation au cas par cas reporte aussi une partie de la vigilance sur l’utilisateur, qui doit juger chaque demande, avec le risque d’une validation machinale lorsque les notifications se multiplient. Enfin, à la date de l’annonce, la plupart des intégrations citées ne sont pas encore livrées, et le service exclut les comptes européens hébergés sur 1Password.eu.
Les prestations d’automatisation IA de DjeremIA sont décrites dans la rubrique Services.