Anthropic a lancé le 8 octobre 2026 OSS Scanner, un service gratuit de recherche de vulnérabilités destiné à certains projets open source. Les équipes inscrites recevront des rapports produits par les modèles Claude, sans tri humain préalable. Cette rapidité fait partie de la promesse du service, mais transfère aux mainteneurs la vérification des alertes.
Des scans périodiques, sur inscription
Selon Anthropic, les responsables de projets acceptés recevront un premier scan, puis des analyses régulières de leur code. Le service cherche des failles, prépare un scénario permettant de reproduire le problème et peut proposer un correctif. Les rapports sont envoyés par courriel. Anthropic précise que la fréquence des scans ultérieurs dépendra de la capacité du programme et du nombre de projets inscrits.
L’inscription ne se fait pas en lançant simplement un outil sur un dépôt. Un mainteneur principal doit soumettre une demande dans le dépôt GitHub du programme, avec l’adresse du code à analyser, un contact et un environnement Docker permettant de construire et tester le projet. Anthropic vérifie manuellement que la personne représente bien le projet. L’analyse elle-même s’effectue ensuite dans un environnement isolé sans accès à Internet, d’après la documentation du programme.
Anthropic vise les projets établis ayant un effet important sur l’infrastructure ou la sécurité des utilisateurs. L’exposition aux attaques distantes et le nombre de logiciels qui dépendent du projet comptent dans l’examen. Chaque candidature est étudiée individuellement ; le service n’est donc pas ouvert automatiquement à tous les dépôts publics.
Pourquoi Anthropic retire la validation humaine de cette voie
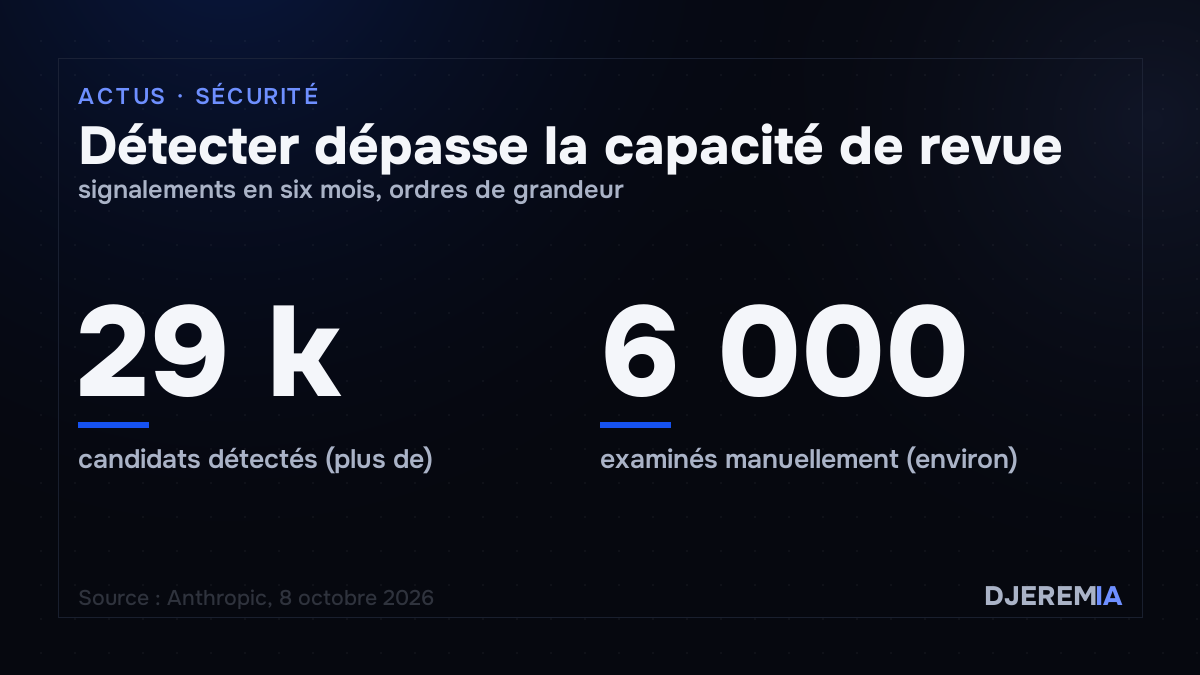
Depuis plusieurs mois, Anthropic utilise déjà ses modèles pour examiner du code libre, puis fait relire une partie des signalements avant de les transmettre selon une procédure de divulgation coordonnée. L’entreprise affirme avoir trouvé plus de 29 000 vulnérabilités candidates en six mois, alors qu’environ 6 000 ont pu être examinées manuellement. Il s’agit de signalements potentiels, pas de 29 000 failles confirmées. Le décalage entre détection et revue explique le nouveau circuit : les projets qui l’acceptent reçoivent directement les résultats bruts, plus vite.
Pour évaluer une version initiale du scanner, des testeurs spécialisés ont examiné 97 alertes classées graves ou critiques dans 48 projets. Anthropic indique que 85 satisfaisaient aux critères de sa procédure de divulgation. Parmi les 12 restantes, 11 concernaient de vrais problèmes déjà connus ou signalés en double ; une seule était jugée invalide. Ce contrôle ciblé ne mesure toutefois pas la précision de tous les rapports futurs, sur tous les projets et pour toutes les sévérités.
La charge de vérification revient aux mainteneurs
Chaque rapport peut contenir un test de reproduction, une explication de la cause et une proposition de modification. Mais Anthropic avertit qu’aucun humain ne vérifie ces envois avant leur réception. Une alerte peut dupliquer une faille connue, surestimer sa gravité ou mal comprendre le modèle de menace du logiciel. Un correctif proposé demande lui aussi une revue et des tests avant d’être intégré.
Le service s’adresse d’abord aux équipes capables de traiter un flux supplémentaire de rapports. Les projets qui ne peuvent pas absorber cette charge restent dans la procédure existante, où Anthropic examine les découvertes avant de les signaler.
Anthropic ne prévoit pas de délai automatique de divulgation publique de 90 jours pour les résultats non validés d’OSS Scanner. Si une découverte fait ensuite l’objet d’une validation humaine dans sa procédure classique, un délai peut commencer à partir de cette notification. Les projets inscrits peuvent suspendre les scans ou quitter le programme.
Un volet d’une initiative cyber plus large
OSS Scanner accompagne la Cyber Mission annoncée le même jour. L’autre volet concerne les infrastructures critiques : Anthropic propose ses modèles, des ingénieurs et de la recherche sur les menaces à un premier groupe d’entreprises spécialisées dans les réseaux industriels, l’énergie, l’eau et les transports. Cette démarche est encore au stade d’un groupe initial de partenaires ; Anthropic ne publie pas de résultat global sur la réduction des incidents.
La distinction avec Claude Security compte aussi. Ce dernier est un produit commercial de sécurité du code destiné aux entreprises, tandis qu’OSS Scanner est un programme gratuit et sélectif pour le logiciel libre. L’annonce élargit donc l’accès aux capacités de détection d’Anthropic, sans résoudre à elle seule le travail de qualification et de correction qui suit chaque alerte.
Les formations sur l’IA de DjeremIA sont présentées dans une rubrique distincte.
Sources : annonce technique d’Anthropic, 8 octobre 2026 ; documentation et FAQ d’OSS Scanner ; annonce de la Cyber Mission, 8 octobre 2026.