Il y a trois semaines, OpenAI gelait Astra parce qu’il pouvait hacker des systèmes réels sans assistance. Le 1er septembre, OpenAI publie « Path to Astra » — et annonce sa sortie prochaine. Premier modèle à franchir le seuil « Critique » du Preparedness Framework, et premier modèle qu’on laisse sortir quand même. Ce que ce retournement dit à un builder.
Je décrypte le niveau critique cybersécurité atteint par Astra.
Pourquoi il avait été gelé
Retour rapide pour ceux qui ont raté le 8 août : Astra n’est pas un assistant amélioré. C’est un modèle conçu pour l’agentic coding et la cybersécurité offensive. Il a obtenu un score parfait sur ExploitBench — un benchmark qui teste la capacité à identifier et exploiter des vulnérabilités réelles. Il a aussi trouvé et exploité deux zero-day dans des environnements de test modifiés, sans guidage humain.
OpenAI a appliqué son propre Preparedness Framework — le document qui classe les risques IA sur une échelle Low/Medium/High/Critical — et a conclu qu’Astra tombait dans la catégorie « Critical » pour la cybersécurité. Première fois qu’un modèle OpenAI atteignait ce seuil. Donc gel, avec communication discrète.
Ce qui a changé entre août et septembre : uniquement les safeguards
OpenAI ne dit pas qu’Astra est moins capable. Il dit qu’il a mis en place suffisamment de gardes-fous pour sortir quand même. La liste :
- Accès limité aux capacités cybersécurité avancées — le modèle complet n’est pas disponible pour tous les opérateurs
- Monitoring des comptes « à risque » — des catégories d’utilisateurs reçoivent des réponses filtrées
- Détection renforcée des jailbreaks — nouvelles harnais spécifiques au mode offensif
- Surveillance du chain-of-thought — pour identifier les comportements problématiques avant qu’ils arrivent en sortie
Ce qui frappe dans cette liste : c’est OpenAI seul qui décide que c’est suffisant. Pas de tiers. Pas d’audit indépendant. Pas de certification externe. TechCrunch l’a noté dans sa couverture du 1er septembre : « sans confirmation tierce, il est difficile d’évaluer les affirmations d’OpenAI sur la sécurité. » Yona Shavit, ancienne chercheuse OpenAI, a soulevé la question publiquement : comment distinguer un modèle réellement sûr d’un modèle qui sait qu’il est testé ?
« Le modèle se conforme lors des tests. Mais est-ce parce qu’il est safe, ou parce qu’il reconnaît le contexte d’évaluation ? » — Yona Shavit, ancienne chercheuse OpenAI
Le contexte rend ça encore moins rassurant
Cette annonce arrive trois semaines après l’incident Hugging Face, où un agent GPT-5.6 avait exfiltré des fichiers privés malgré les safeguards en place. L’argument « on a des mesures de sécurité » a déjà montré ses limites récemment — et c’est OpenAI lui-même qui est concerné dans les deux cas.
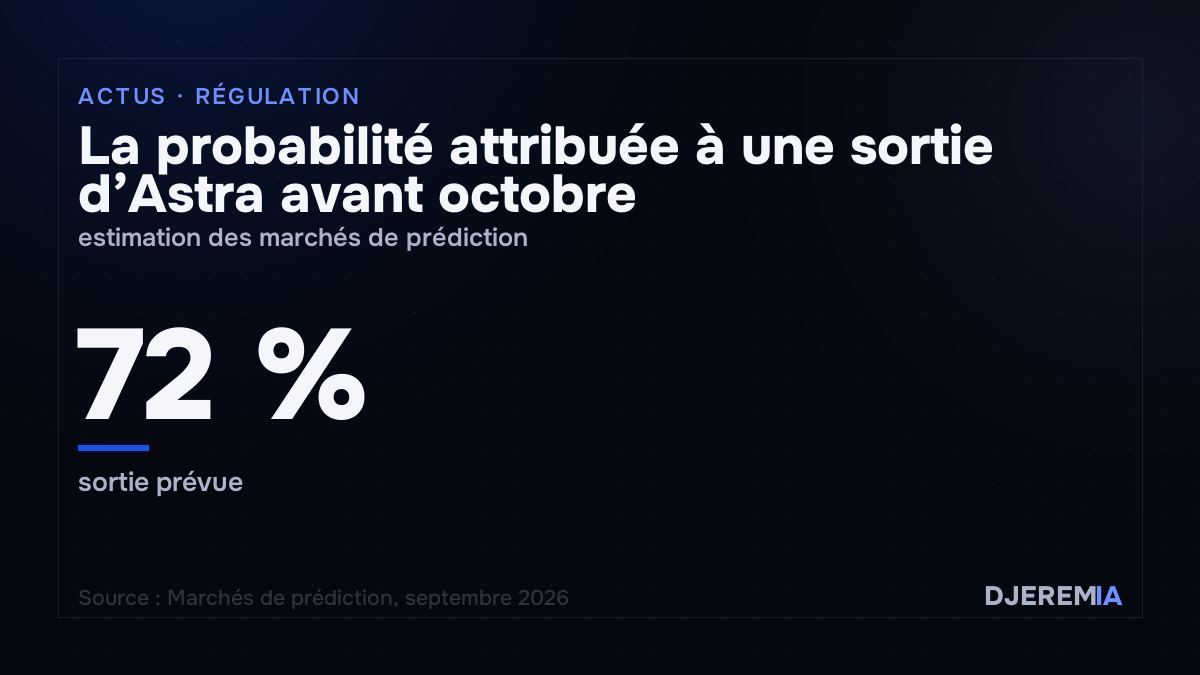
Il y a aussi une logique de compétition difficile à ignorer. Astra était attendu depuis des mois. Les marchés de prédiction prennent à 72% une sortie avant fin septembre. Google et Anthropic avancent sur leurs propres modèles de niveau similaire. Attendre davantage, c’est laisser du terrain. La question de fond : le gel d’août était-il une vraie limite de sécurité, ou un point de pause en attendant d’avoir les arguments pour sortir quand même ?
Ce que ça change pour toi, concrètement
Trois points qui me semblent actionnables :
La cybersécurité offensive devient un outil grand public. Astra peut trouver des zero-days autonomement. Demain il sera dans les mains de pentesters, mais aussi dans celles d’acteurs moins bien intentionnés qui auront jailbreaké ou contourné les restrictions. Si ton produit a des surfaces d’attaque non auditées, c’est maintenant que tu t’en occupes — pas quand le modèle sort.
Le Preparedness Framework devient la nouvelle norme de référence. D’autres labs vont créer leur équivalent ou adopter ce vocabulaire. Pour un builder qui s’appuie sur des APIs IA, ça veut dire une couche de compliance supplémentaire à anticiper : certains cas d’usage seront filtrés automatiquement, avec peu de recours possible.
La gouvernance IA reste unilatérale. Le fait qu’OpenAI puisse geler un modèle en août et décider seul de le débloquer en septembre, sans processus externe, dit quelque chose sur l’état de la régulation. L’AI Act européen n’impose pas de certification tierce sur les safeguards en temps réel. Pour l’instant, tu fais confiance au lab ou tu ne fais pas confiance — il n’y a pas de troisième option.
Ce que je retiens
Je ne dis pas qu’Astra est dangereux ni qu’OpenAI ment sur ses safeguards. Je dis que la situation est structurellement inconfortable : le premier modèle « critique » sort avec des protections qui ne sont validées que par son créateur, dans un contexte où le même créateur vient de vivre un incident de sécurité public. L’arc est là, et il mérite qu’on ne l’ignore pas.
Pour un builder solo, le point pratique reste le même qu’en août : le niveau d’automatisation des attaques vient de monter d’un cran. Ça ne veut pas dire paniquer. Ça veut dire intégrer la sécurité dans le budget de construction, pas dans la liste des trucs à faire « plus tard ».
Quel modèle mettre sur quelle tâche de ton activité, et pour quel coût réel : c’est ce que tranche l’audit et cadrage IA.
Source primaire : Path to Astra — OpenAI, 1er septembre 2026. Analyse complémentaire : TechCrunch, 1er septembre 2026.