Quand un développeur valide une commande de Claude Code avec l’option « Yes, and don’t ask again », l’outil enregistre la commande telle quelle, mot de passe compris, dans le fichier .claude/settings.local.json du projet. La société de sécurité Apiiro a retrouvé 1 379 secrets distincts dans 1 122 copies publiques de ce fichier sur GitHub, et 2 539 au total en comptant l’historique des dépôts. L’étude a été publiée le 5 novembre 2026 par les chercheurs Shmulik Cohen et Matan Giladi. Elle décrit une fuite qui ne vient ni d’une attaque ni d’une consigne piégée, mais d’un usage ordinaire de l’outil.
Une approbation qui conserve la commande entière
Le mécanisme est documenté par Anthropic. La page des réglages de Claude Code indique que le choix « Yes, and don’t ask again » sur une commande Bash enregistre une règle d’autorisation (allow) dans .claude/settings.local.json, le fichier des réglages personnels du projet. La règle reprend la commande approuvée. Si Claude a proposé PGPASSWORD=… psql -h … pour tester une base de données, ou sshpass -p … pour se connecter à un serveur, le mot de passe se retrouve en clair dans la liste des commandes autorisées.
Anthropic a prévu une protection. La première fois que Claude Code écrit ce fichier dans un dépôt Git, il ajoute **/.claude/settings.local.json au fichier d’exclusions Git global de la machine. La publication d’Apiiro en relève trois limites :
- l’exclusion appartient à l’ordinateur du développeur et ne voyage pas avec le projet, contrairement à un
.gitignoreversionné ; - elle ne couvre pas un fichier déjà suivi par Git, puisque la documentation de Git précise que les règles d’exclusion n’agissent pas sur les fichiers déjà versionnés ;
- elle ne couvre ni un fichier créé à la main, ni un poste dont la configuration Git globale diffère.
Le mot « local » dans le nom du fichier décrit son usage, pas un blocage.
Le comportement était connu. Un ticket ouvert en août 2025 sur le dépôt de Claude Code signalait déjà que les commandes approuvées contenant des identifiants étaient stockées mot pour mot. Selon iTWire, ce ticket a été fermé automatiquement pour inactivité en janvier 2026, sans correctif associé.
Ce qu’Apiiro a compté
Les chercheurs ont collecté des données publiques de GitHub du 1er au 3 novembre. Ils ont examiné 104 185 copies de .claude/settings.local.json réparties dans 103 617 dépôts, et classé 1 122 fichiers, soit environ 1,1 %, comme porteurs de secrets. Ces fichiers contenaient 1 379 valeurs distinctes : 636 clés au format reconnaissable d’un fournisseur, et 743 mots de passe ou jetons associés à des hôtes publics.
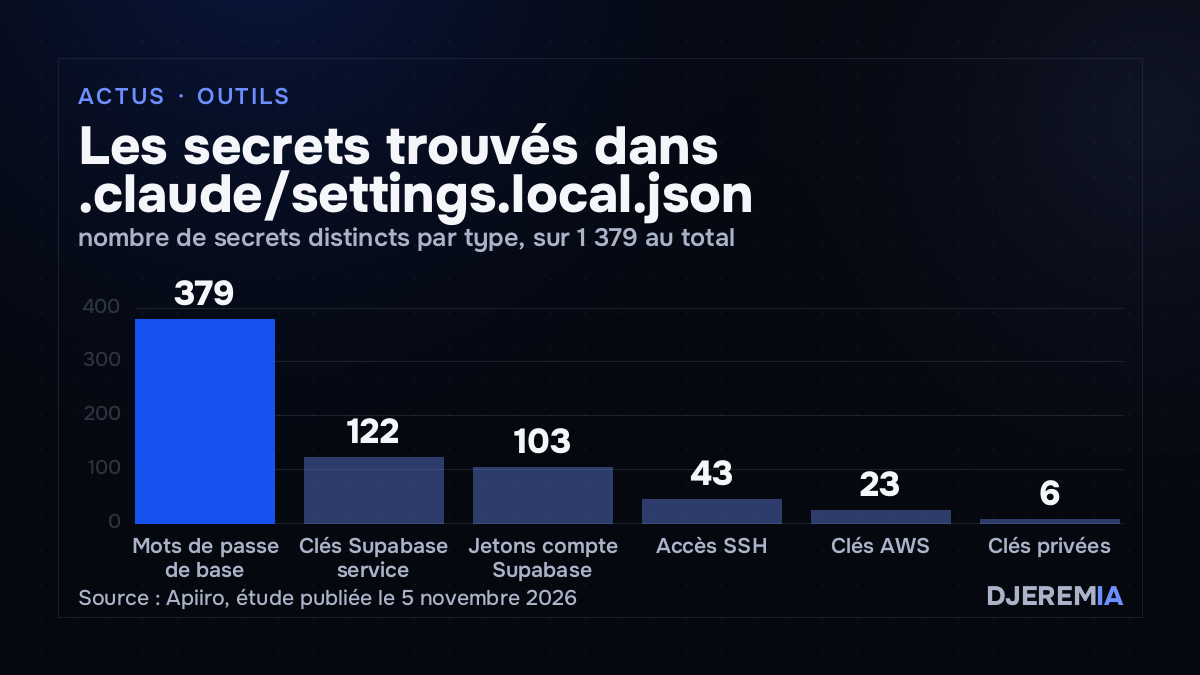
Les accès aux bases de données dominent : 379 mots de passe, 122 clés de service Supabase (qui contournent les règles d’accès de la base) et 103 jetons de compte Supabase. L’étude relève aussi 43 accès SSH, dont des connexions root passées par sshpass, 23 clés AWS et six clés privées.
Le fichier actuel n’est qu’une partie du problème. Les versions antérieures du fichier contenaient 734 secrets absents des copies actuelles, répartis dans 509 dépôts. Les forks ont reproduit les identifiants de 74 dépôts dans 211 copies supplémentaires. En ajoutant le fichier partagé .claude/settings.json et les transcriptions de sessions publiées, le total atteint 2 539 secrets dans 1 994 dépôts, rattachés à 63 organisations. Dans 539 des 1 105 dépôts dont l’historique a été retracé, un commit cosigné par Claude a modifié le fichier, ce qui ne prouve pas que Claude ait introduit chaque secret.
Des secrets que les scanners ne voient pas
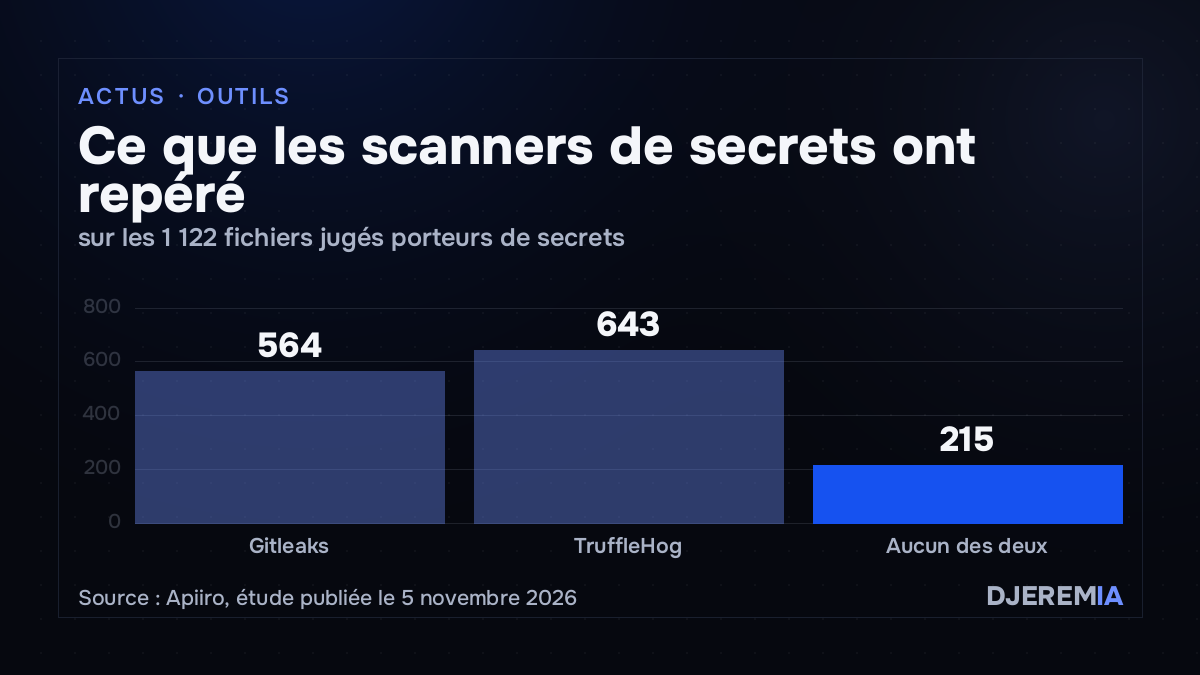
Les outils de détection habituels ont manqué une partie des fichiers. Sur les 1 122 fichiers porteurs de secrets, Gitleaks en a signalé 564 et TruffleHog 643. Aucun des deux n’a repéré 215 d’entre eux. La raison tient à la forme des secrets : un mot de passe placé après PGPASSWORD=, sshpass -p ou mysql -p n’a pas de préfixe caractéristique, contrairement à une clé AWS ou un jeton GitHub. Ces outils reconnaissent des formats, pas le rôle d’un argument dans une ligne de commande.
Le relevé DjeremIA du 7 novembre
Deux jours après la publication de l’étude, l’exposition n’a pas disparu. Le 7 novembre, la recherche de code de GitHub renvoyait environ 89 600 fichiers .claude/settings.local.json indexés, dont 862 contenant PGPASSWORD et 169 contenant sshpass. Sur les 100 premiers résultats pour PGPASSWORD, provenant de 98 dépôts différents, l’extrait affiché par GitHub montrait une valeur écrite en clair dans 82 cas, contre un seul renvoi vers une variable d’environnement. Parmi ces 82 valeurs, 30 étaient des mots de passe par défaut ou très courts, typiques d’une base de développement locale, et 52 des valeurs plus longues et non génériques.
| Relevé du 7 novembre 2026 | Résultat |
|---|---|
Fichiers .claude/settings.local.json indexés par GitHub |
environ 89 600 |
Dont fichiers contenant PGPASSWORD |
862 |
Dont fichiers contenant sshpass |
169 |
Échantillon PGPASSWORD : valeur écrite en clair |
82 sur 100 |
| Dont valeurs longues et non génériques | 52 |
Relevé DjeremIA par l’API de recherche de code de GitHub. Les décomptes de GitHub sont approximatifs. Les valeurs n’ont été ni conservées, ni testées : rien n’indique si les bases concernées sont joignables depuis Internet.
Ce qu’Apiiro recommande aux équipes concernées. Révoquer ou changer d’abord chaque identifiant exposé, avant tout nettoyage. Retirer .claude/settings.local.json du suivi Git et l’ajouter au .gitignore du dépôt. Vérifier l’historique des commits, le fichier partagé .claude/settings.json et les transcriptions publiées. Remplacer les valeurs littérales par des références vers un gestionnaire de secrets, et faire chercher les mots de passe dans les lignes de commande par les contrôles avant commit.
Supprimer le fichier de la dernière version ne suffit pas : GitHub rappelle qu’un secret reste lisible dans les anciens commits, les forks et les clones déjà faits. iTWire relève un piège supplémentaire : placer le mot de passe dans une variable définie sur la même ligne que la commande le laisse toujours dans le texte enregistré.
Les limites de l’étude
Les chiffres publiés appellent plusieurs réserves.
- Apiiro n’a testé aucun des identifiants et n’a contacté aucun des serveurs. Sa classification en « secret réel » repose sur le format et le contexte de chaque valeur, examinée après filtrage par un modèle de langage selon une grille, et non sur une vérification de validité.
- L’entreprise dit avoir prévenu les organisations concernées les 2 et 3 novembre ; une seule a confirmé que la clé exposée était active. L’étude n’établit ni que les identifiants fonctionnent encore, ni qu’un tiers les a utilisés.
- Apiiro vend des produits de sécurité applicative, et ses chiffres n’ont pas été reproduits de façon indépendante.
- Le mécanisme, lui, est confirmé par la documentation d’Anthropic et par des signalements antérieurs, dont celui de la société ironPeak en février 2026.
Les prestations d’automatisation IA de DjeremIA sont décrites dans la rubrique Services.