Un ticket ouvert par n’importe quel compte GitHub sur le dépôt openai/codex suffisait à faire exécuter du code à l’agent Codex chargé de trier les tickets. Deux chercheurs de la société Depi ont prolongé cette injection de prompt jusqu’aux jetons nécessaires pour publier une version piégée du paquet npm officiel @openai/codex. OpenAI a corrigé la faille, et aucune version malveillante n’a été signalée.
Le rapport, publié le 11 novembre 2026 sur le blog de Depi, est signé Pierre Martin (Worty) et Garance de la Brosse (Madder), présentés comme « Founding Hackers » de l’entreprise. Le site d’actualité crypto The Defiant a repris l’information le même jour.
Le point d’entrée : un robot qui lit les tickets
Le dépôt de Codex utilisait un workflow GitHub Actions, issue-labeler.yml, qui confiait à l’agent Codex le choix des étiquettes de chaque nouveau ticket. Le titre et le corps du ticket étaient insérés tels quels dans la consigne de l’agent. Le paramètre allow-users: "*" autorisait tout le monde à déclencher ce traitement : il suffisait d’ouvrir un ticket.
Les chercheurs ont rédigé un corps de ticket qui commence par refermer la structure de la consigne d’origine, puis se présente comme un nouveau jeu d’instructions : l’agent devient un « ingénieur QA » invité à exécuter une commande de diagnostic. Le script réellement lancé était compressé puis encodé en base64, ce qui l’a dissimulé aux garde-fous de Codex. Résultat, selon les journaux publiés par Depi : exécution de commandes arbitraires dans le bac à sable de l’agent.
Sortir du bac à sable par les tuyaux de débogage
Le bac à sable de Codex filtre les appels système réseau, interdit le débogage de processus et n’autorise l’écriture que dans le dossier de travail et dans /tmp. Les jetons sensibles (jeton GitHub, jeton d’exécution des Actions) sont retirés de son environnement.
Ces jetons restent pourtant dans la mémoire des deux processus .NET qui pilotent un exécuteur GitHub, Runner.Listener et Runner.Worker. Au démarrage, le moteur CoreCLR de ces processus crée dans /tmp des tuyaux de débogage nommés clr-debug-pipe-*. Sous Linux, un tuyau s’ouvre comme un fichier, sans l’appel connect que le filtre bloque. Le protocole de débogage expose une lecture de mémoire sans authentification. Le script de Depi s’en sert pour lire la mémoire de Runner.Worker, remonter jusqu’au tableau des variables d’environnement et en extraire les jetons.
Faute d’accès réseau, les jetons sortent par les journaux de l’action, découpés en morceaux de 1 024 caractères. La consigne injectée demande aussi à l’agent de patienter 5 000 secondes, car le jeton d’accès au cache ne reste valable que pendant l’exécution du workflow.
Du cache empoisonné à la publication npm
Le jeton récupéré donne un droit d’écriture sur le cache GitHub Actions du dépôt, et il reste utilisable depuis un dépôt contrôlé par l’attaquant. Un autre workflow du projet, rust-ci.yml, dispose de permissions étendues et restaure ce cache en cours de tâche avant de lancer des tests Python. Le cache est une archive tar extraite sans vérification. Avec l’outil Cacheract d’Adnan Khan, les chercheurs indiquent pouvoir y glisser un fichier de test piégé qui s’exécute avec les droits de rust-ci.yml.
Dernier maillon, décrit à partir d’une technique partagée par Adnan Khan : créer une fausse version du dépôt et un workflow déclenché par sa suppression. Quand un mainteneur efface la fausse version, ce workflow obtient un jeton OpenID au nom d’OpenAI, que npm accepte pour publier un paquet. Le rapport ne dit pas que cette dernière étape a été exécutée sur le dépôt réel : les captures de l’exfiltration proviennent d’un environnement de test des chercheurs.
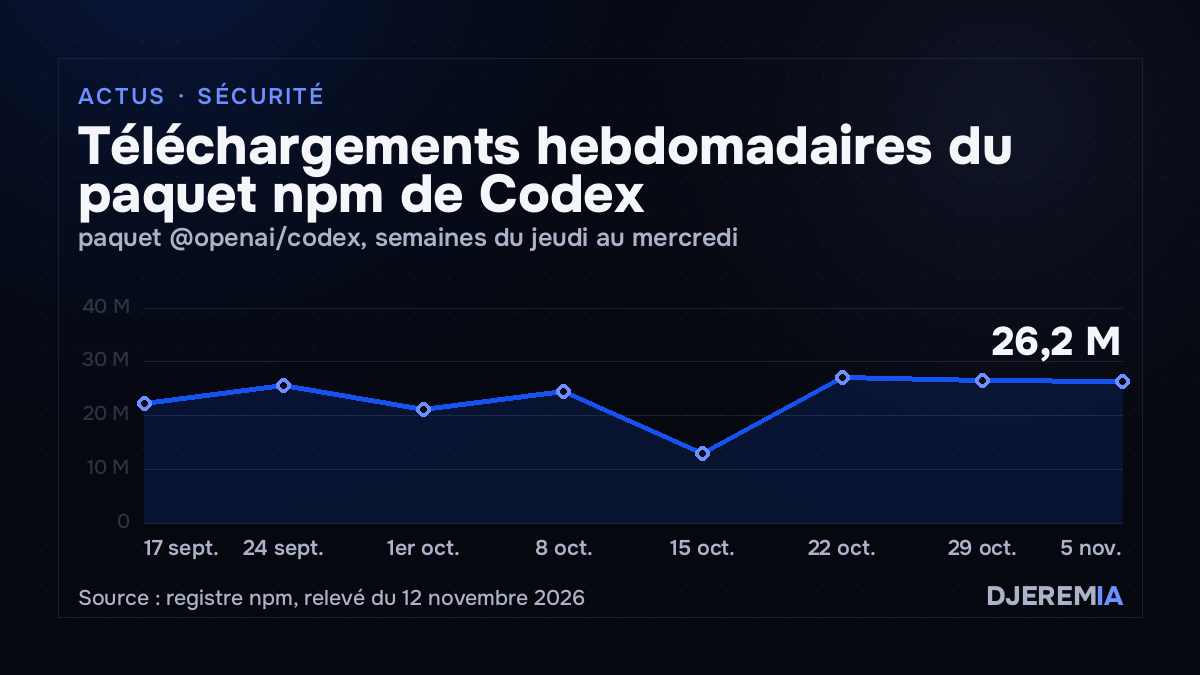
@openai/codex, d’après l’API publique de npm. Le creux de la semaine du 15 octobre n’est pas expliqué par le registre.Ce qu’OpenAI a modifié
Depi indique avoir signalé la faille via Bugcrowd, avec une preuve de concept complète, et qu’OpenAI a déployé un correctif « immédiatement ». Le rapport ne donne ni la date du signalement ni celle du correctif. OpenAI n’a pas publié d’avis de sécurité à ce sujet.
L’historique public du dépôt montre une modification du workflow le 11 novembre à 23 h 21 UTC (commit 14e039906c, « Use the Responses API for issue label suggestions »). Le changement porte sur trois points :
- Plus d’agent : l’action Codex et son paramètre
allow-users: "*"sont supprimés du workflow. - Un appel d’API sans outils : un script Python interroge l’API Responses, outils désactivés, avec un schéma JSON strict en sortie.
- Des étiquettes filtrées : chaque étiquette proposée doit figurer dans une liste connue avant d’être appliquée.
Le modèle ne peut plus rien exécuter, seulement renvoyer des étiquettes.
Un détail reste sans explication. Depuis le 15 mai 2026, le fichier public déclarait sandbox: read-only pour cet agent, alors que Depi décrit un mode workspace-write avec /tmp accessible en écriture. Le rapport ne commente pas cet écart.
Une prime encore en discussion
OpenAI a versé une prime initiale de 1 000 dollars, et le dossier reste en cours d’examen. Les chercheurs rappellent que la politique de l’entreprise prévoit jusqu’à 100 000 dollars pour les failles critiques. La société, qui affiche un lien avec Lupin & Holmes sur sa page GitHub, a publié cette année d’autres chaînes du même type, notamment sur le paquet @img/colour (40 millions de téléchargements hebdomadaires) et sur les workflows de dbt.
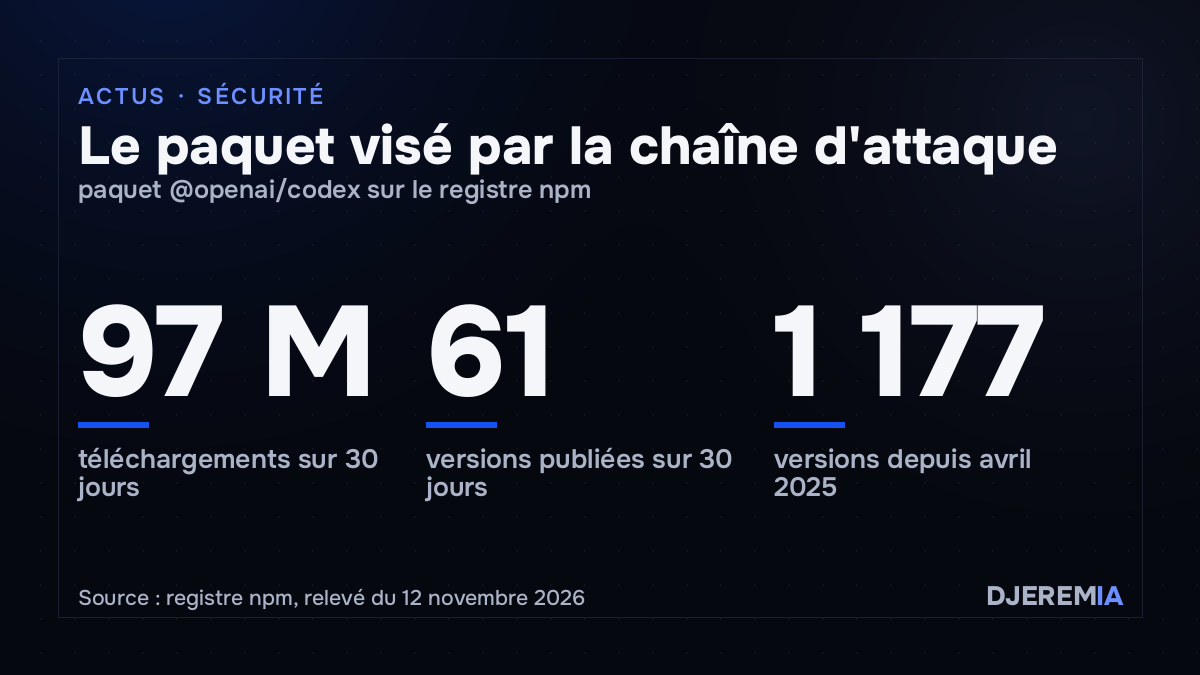
Le rapport compare le scénario à Shai-Hulud, le ver qui s’était propagé sur npm en volant les identifiants des machines infectées. La différence soulignée par Depi tient à la nature du paquet : Codex CLI est un agent qui tourne sur les postes des développeurs, avec leurs identifiants, et dont la fonction est d’exécuter du code. Les auteurs recommandent un court délai avant d’appliquer les mises à jour automatiques d’outils de ce type, le temps qu’une version compromise soit repérée. Sur les 30 derniers jours, le paquet a reçu 61 versions, dont 7 stables.
Le point de départ de la chaîne n’est pas une corruption mémoire trouvée après des mois de recherche, mais une chaîne de texte dans un ticket, lue par un modèle qui ne distinguait pas les données des instructions.
L’automatisation IA sur mesure figure parmi les services de DjeremIA.