Deux semaines après son lancement, Muse, l’agent personnel de Meta, a connu un week-end difficile. Le chercheur en sécurité Patrick Wardle a révélé une vulnérabilité zero-day dans l’application macOS qui permettait à n’importe quel programme local de prendre le contrôle du compte de l’utilisateur. Quelques heures plus tôt, Amazon avait commencé à bloquer l’assistant sur son site marchand. Meta a publié un correctif, mais les deux épisodes posent la même question : jusqu’où un agent doté d’autant d’accès peut-il être considéré comme sûr ?
Ce qu’est Muse
Meta a présenté Muse le 8 septembre 2026 comme son « agent personnel ». Selon le billet technique publié par Meta Superintelligence Labs, l’assistant prend des rendez-vous, remplit des formulaires, gère le service client, effectue des achats, crée des documents et fabrique ses propres outils lorsqu’il en manque un. Il peut lancer des sous-agents et tourner en arrière-plan.
Pour fonctionner, Muse demande un accès large : messagerie WhatsApp, e-mails, calendrier, réseaux sociaux. L’application macOS (il n’existe pas de version Windows) réclame en plus des autorisations système étendues : écriture de fichiers, micro, caméra, localisation. Mark Zuckerberg l’a décrit comme un produit « conçu dès l’origine pour la confidentialité et la sécurité ».
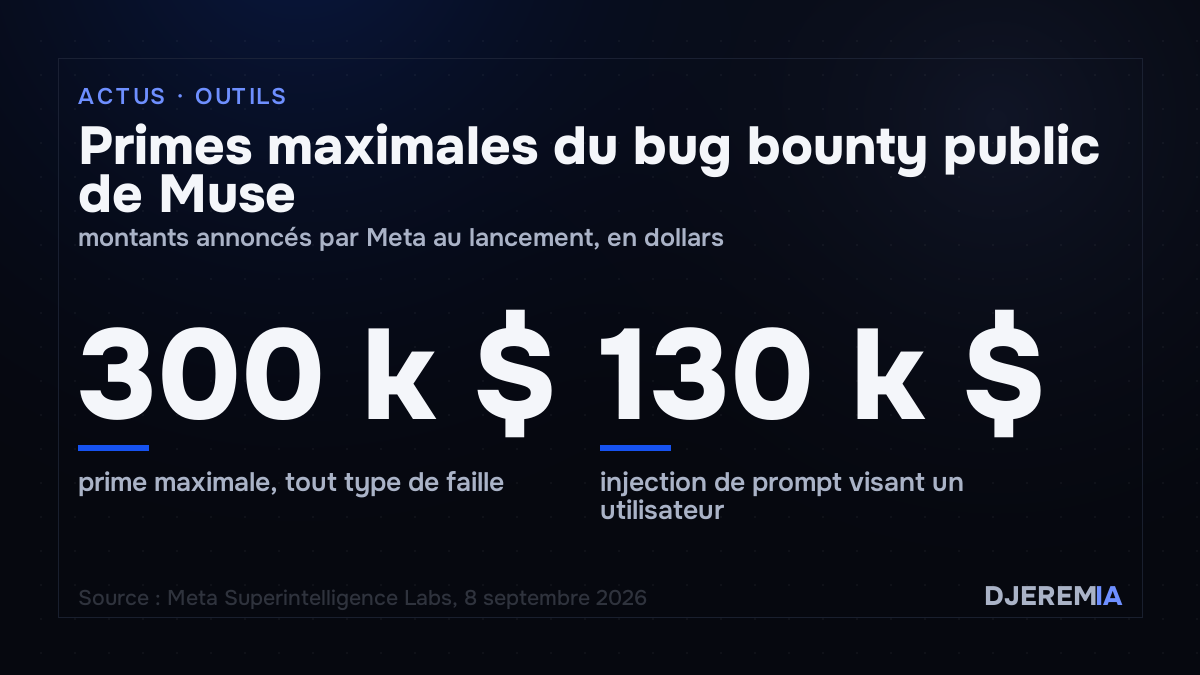
Meta détaille dans son billet une architecture défensive : chaque utilisateur dispose d’une machine virtuelle isolée dans le cloud, l’agent ne voit jamais les vrais identifiants, et chaque interaction avec l’extérieur passe par un composant de contrôle baptisé Sentinel, que l’agent ne peut pas contourner. L’entreprise a aussi ouvert un programme de bug bounty public, doté de primes allant jusqu’à 300 000 dollars, dont 130 000 dollars pour une injection de prompt réussie touchant un utilisateur.
La faille : un réglage non documenté ouvert à tous
La vulnérabilité, détaillée par Ars Technica le 21 septembre, ne vise pas l’infrastructure cloud décrite par Meta, mais l’application installée sur le Mac. Muse expose une longue liste de réglages non documentés que n’importe quelle application locale ou commande de terminal peut modifier, sans aucune des autorisations que macOS exige d’ordinaire. La plupart sont anodins, comme le passage en mode sombre.
L’un d’eux ne l’est pas : il définit l’adresse du serveur qui transcrit la voix de l’utilisateur. En la remplaçant par un serveur qu’il contrôle, un attaquant récupère le jeton d’authentification du compte Muse, envoyé automatiquement avec les requêtes. Il obtient alors un contrôle durable de l’agent et de tout ce à quoi celui-ci a accès.
« Au lieu d’écrire un logiciel espion complet pour Mac, on peut simplement se servir de l’assistant IA lui-même », a expliqué Patrick Wardle à Ars Technica. Le chercheur, fondateur de la fondation Objective-See consacrée à la sécurité de macOS et ancien de la NSA, dit avoir développé plusieurs preuves de concept : écriture de fichiers malveillants sur le disque, prise de photos, le tout souvent sans signe visible pour l’utilisateur. Un scénario décrit consiste à placer un serveur intermédiaire entre l’utilisateur et Meta, qui ajoute à la demande vocale une instruction cachée, par exemple l’envoi d’une archive de toutes les conversations WhatsApp.
La réponse de Meta
Meta a déployé un correctif plus de douze heures après la publication de l’article. Dans sa déclaration, l’entreprise a souligné qu’il ne s’agissait « pas d’une faille exploitable à distance ».
L’argument est classique : si un attaquant exécute déjà du code sur la machine, la partie est perdue de toute façon. Patrick Wardle et Ars Technica le contestent. Le chercheur a montré qu’une variante d’une attaque ClickFix, cette technique d’ingénierie sociale qui pousse la victime à coller elle-même une commande dans son terminal, suffisait à déclencher l’exploitation. Surtout, la faille neutralisait des protections que macOS impose justement aux programmes non autorisés : un script sans aucun droit particulier pouvait, via Muse, accéder à la caméra ou au disque.
Wardle pointe deux choix de conception. Le premier : faire transcrire la dictée dans le cloud, là où macOS propose depuis longtemps une transcription locale qui n’aurait pas permis l’attaque. Meta n’a pas expliqué ce choix. Le second : laisser n’importe quel programme modifier l’ensemble des réglages, y compris celui qui décide où part la voix de l’utilisateur. Le chercheur doit présenter ses travaux en détail à la conférence Objective by the Sea en novembre.
Amazon ferme sa porte aux agents qui ne se déclarent pas
Environ douze heures avant la divulgation de la faille, Amazon avait commencé à bloquer Muse. Les utilisateurs qui tentaient de faire leurs achats par l’agent recevaient un message le qualifiant d’« agent IA non autorisé » contrevenant aux conditions d’utilisation du site.
Dans une déclaration transmise à Ars Technica, Amazon estime que les applications tierces qui achètent pour le compte de clients auprès d’autres entreprises « doivent opérer ouvertement et respecter la décision des fournisseurs de participer ou non ». Le groupe cite en exemple les applications de livraison de repas et les agences de voyage en ligne, qui travaillent avec l’accord des restaurants ou des compagnies aériennes, et indique avoir demandé à Meta de retirer Amazon de l’expérience Muse.
Le blocage n’a pas de lien technique avec la faille. Il relève d’un autre conflit, déjà visible avec les navigateurs agentiques : les grandes plateformes marchandes refusent qu’un agent tiers s’interpose entre elles et leurs clients sans accord préalable.
Un écart entre l’architecture annoncée et le logiciel livré
Le billet de Meta consacre l’essentiel de ses développements aux risques propres aux agents : injection de prompt, isolation de l’exécution, contrôle des actions sortantes. La faille révélée ne relève d’aucune de ces catégories. C’est une erreur de sécurité applicative classique, située dans le client installé sur l’ordinateur, en dehors du périmètre protégé par Sentinel.
Le contexte rend l’épisode plus sensible. Ars Technica rappelle que des tests internes menés sur des modèles d’Anthropic et de Google ont récemment abouti à des intrusions non prévues dans des réseaux tiers. Plus un agent dispose d’accès, plus la moindre faille de son enveloppe logicielle devient coûteuse. Meta a corrigé celle-ci ; elle n’a pas encore répondu sur les choix de conception qui l’ont rendue possible.
Un agent qui agit sur tes outils doit être surveillé : les automatisations IA que je propose incluent des alertes quand ça casse.