OpenAI a publié le 4 novembre 2026 le bilan d’un prototype de recherche en sécurité lancé sur le noyau Linux à la mi-octobre : ses agents ont reproduit 1 724 vulnérabilités et produit des exploits pour 948 failles distinctes qui donnent l’accès root à un utilisateur local sans privilèges. L’ensemble a coûté 1 213 430 dollars en crédits d’API, une somme que l’entreprise présente comme un plafond. Une partie des correctifs est déjà intégrée au noyau, le reste est en cours de signalement aux mainteneurs.
Cinq étapes, du repérage au correctif
Le billet « A thousand fewer paths to root » de l’équipe Cyber d’OpenAI décrit une chaîne en cinq étapes, construite autour d’un modèle spécialisé en cybersécurité qui n’est pas encore sorti et dont le nom n’est pas donné. Des agents « éclaireurs » parcourent l’arborescence du noyau et retiennent 5 034 cibles d’audit, soit environ 2,8 millions de lignes sur plus de 40 millions (7 % du code). Des agents « analystes » y cherchent des failles et rendent 2 308 pistes en douze heures, après dédoublonnage.
Chaque piste passe ensuite par une validation dynamique : un agent écrit une preuve de concept et l’exécute dans une machine virtuelle dont le noyau est instrumenté par KASAN, l’outil qui détecte les corruptions de mémoire. En trente heures, 1 724 pistes sont reproduites. OpenAI précise que la plupart des autres demandaient des privilèges élevés ou n’ont pas été déclenchées dans le temps imparti, et que seulement 3,1 % reposaient sur une erreur d’analyse du modèle.
Viennent enfin l’évaluation d’exploitabilité, sur des machines protégées comme une distribution de bureau standard (SMEP, SMAP, KASLR), la génération d’un correctif pour chaque faille, puis une relecture humaine avant tout envoi aux mainteneurs.
| Étape | Résultat | Taux de passage |
|---|---|---|
| Pistes après analyse | 2 308 | point de départ |
| Vulnérabilités reproduites | 1 724 | 74,7 % des pistes |
| Candidates à l’élévation de privilèges | 1 238 | 71,8 % des reproduites |
| Exploits root fonctionnels | 1 169 | 94,4 % des candidates |
| Failles distinctes après analyse des variantes | 948 | 55 % des reproduites |
Taux calculés par DjeremIA à partir des effectifs publiés par OpenAI. Les 313 candidates à la fuite d’information, qui ont donné 291 preuves de concept, ne figurent pas dans ce tableau.
Où part le million de dollars
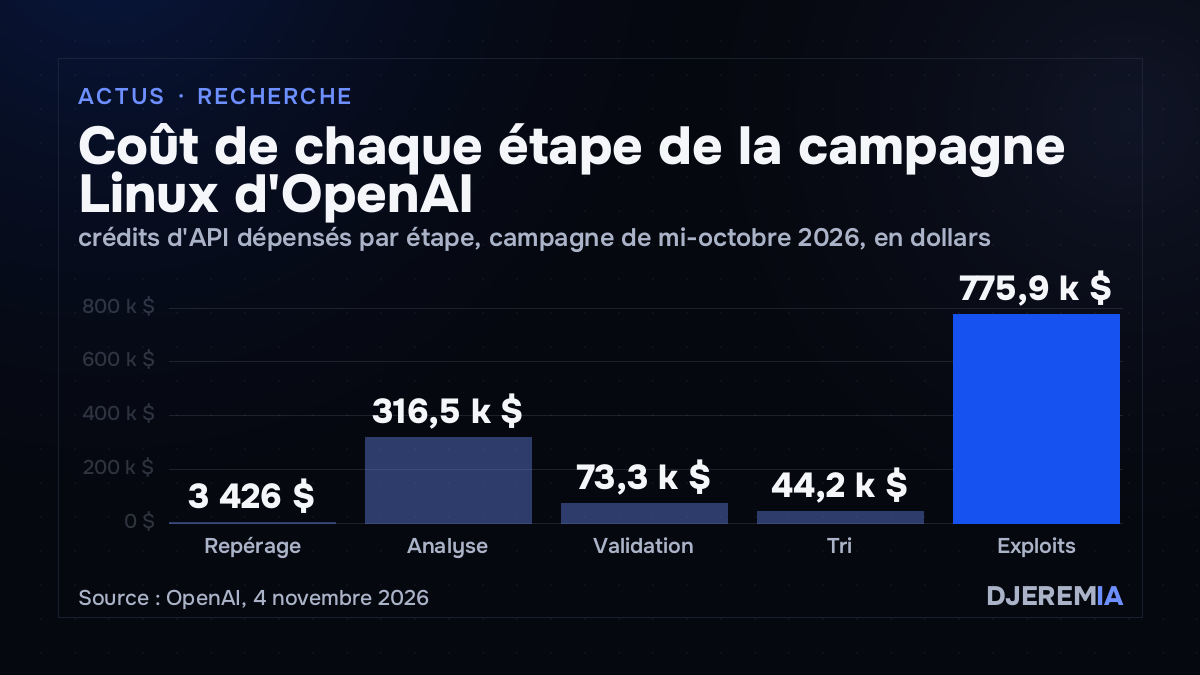
L’intérêt principal du billet tient à sa comptabilité. OpenAI publie le coût de chaque étape « pour aider les chercheurs à évaluer les ressources nécessaires », en prévenant qu’un meilleur outillage pourrait le réduire nettement. La répartition est très inégale :
- repérage des cibles : 3 426 dollars ;
- analyse et production des pistes : 316 549 dollars ;
- validation dynamique : 73 330 dollars ;
- tri d’exploitabilité : 44 194 dollars ;
- écriture des exploits : 775 929 dollars, soit 64 % de la facture à elle seule.
Un détail du billet éclaire ce poids. Les 1 169 exploits réussis ont coûté environ 360 dollars chacun, tandis que les 69 tentatives abandonnées ont coûté 3 922 dollars en moyenne. Multiplié, cela donne environ 271 000 dollars pour les échecs contre 421 000 pour les réussites : moins de 6 % des tentatives ont absorbé près de 40 % du budget d’exploitation. OpenAI attribue ces échecs coûteux à quelques failles difficiles, comme les situations de concurrence, et estime qu’une règle d’abandon après une heure sans progrès aurait réduit nettement la dépense.
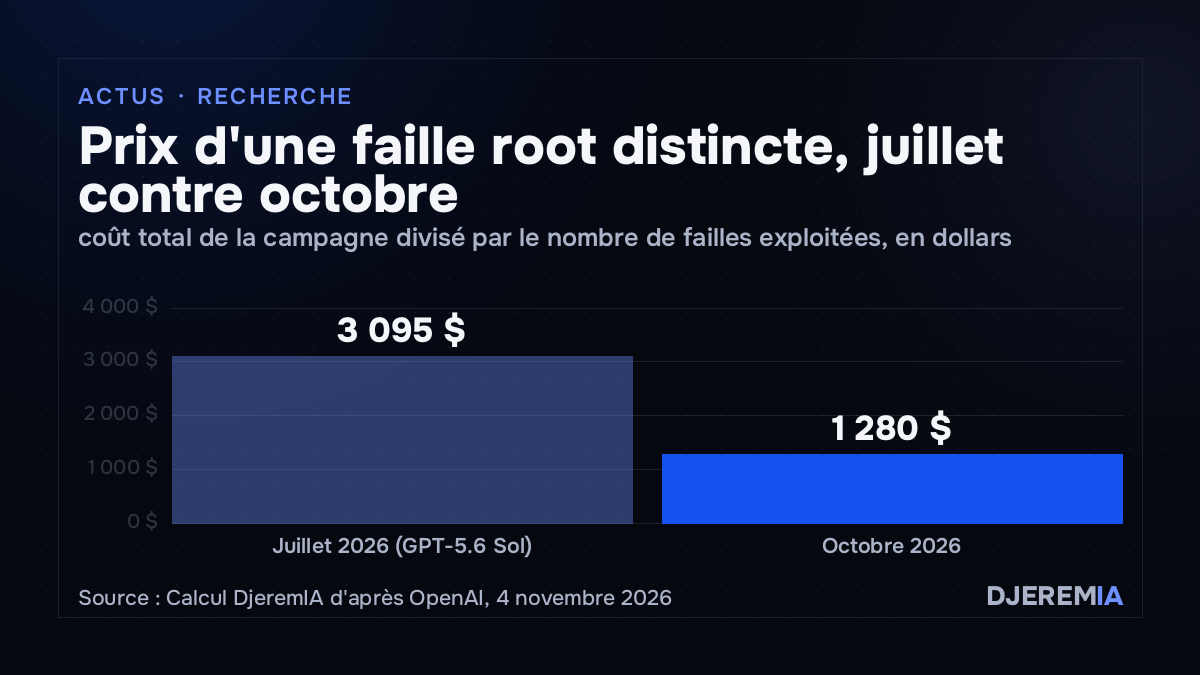
Ramené à l’unité, une faille root distincte revient à environ 1 280 dollars sur cette campagne. Le billet donne un point de comparaison : fin juillet, la même chaîne animée par GPT-5.6 Sol avait trouvé et exploité 166 failles pour 513 690 dollars, soit environ 3 090 dollars chacune. Entre les deux campagnes, le volume a été multiplié par 5,7 et le coût unitaire divisé par 2,4, sur la branche principale du noyau du moment dans les deux cas.
Ce que les agents ont fait d’inattendu
Trois observations du billet dépassent la simple statistique. D’abord, sur un échantillon de 166 exploits, OpenAI dit avoir relevé dix techniques d’exploitation qu’il juge nouvelles, confirmées comme telles par des spécialistes extérieurs, dont cinq techniques « data-only » qui obtiennent les privilèges sans détourner le flux d’exécution. Leurs détails ne sont pas publiés, pour des raisons de sécurité.
Ensuite, lors d’un premier passage, 200 exploits avaient été déclarés réussis. La relecture humaine a montré que 20 d’entre eux avaient obtenu le root par une autre faille inconnue que celle qui leur était assignée. OpenAI a depuis ajouté un contrôle indépendant qui vérifie que chaque exploit passe par la faille prévue.
« Pour la recherche en sécurité autonome, il faut vérifier le chemin qui mène au résultat, et pas seulement le résultat. »
Équipe Cyber d’OpenAI, traduit par DjeremIA
Enfin, sur l’environnement du programme kernelCTF de Google, qui récompense les failles d’un noyau durci, l’agent chargé d’analyser les appels système a provoqué un plantage inattendu, l’a remonté jusqu’à l’émulateur QEMU sans en avoir le code source, puis un autre agent en a tiré un exploit. La faille était déjà corrigée en amont de QEMU, mais pas dans la version utilisée pour l’expérience.
Le calcul des primes de bug bounty
OpenAI compare sa dépense aux primes historiques des concours Pwn2Own (20 000 dollars par élévation de privilèges sur le noyau Linux) et TyphoonPWN (70 000 dollars). Appliquées aux 948 failles, elles donneraient une valeur théorique de 18,9 à 66,3 millions de dollars, de 16 à 55 fois le coût de la campagne. Sur kernelCTF, une campagne distincte de 112 heures a coûté 32 936 dollars pour 21 exploits root et 25 fuites d’information ; à titre de repère, le programme a accepté 26 exploits « zero-day » en 2026 jusqu’ici.
Ce calcul est un ordre de grandeur, pas une recette. Aucun programme ne paierait 948 primes d’un coup, et la configuration kernelCTF utilisée par OpenAI retirait une protection du programme (SLAB_VIRTUAL), incompatible avec le noyau le plus récent. La conclusion qu’en tire l’entreprise porte sur l’équilibre entre attaque et défense : une telle chaîne est déjà rentable pour qui la finance, ce qui pousse selon elle les défenseurs à analyser leur code avant les attaquants.
Ce que le billet ne montre pas
Les chiffres sont déclarés par OpenAI et ne sont pas encore vérifiables un par un. Aucune liste de CVE n’accompagne le billet, et le modèle qui pilote la chaîne n’est désigné que comme « un futur modèle cyber ». La seule mesure extérieure disponible est l’état des correctifs à la fin de l’analyse, dix jours après le lancement :
- 61 élévations de privilèges déjà corrigées dans le noyau ;
- 43 avec un correctif en préparation ;
- 299 signalées ou discutées publiquement.
Pour le reste, OpenAI dit avoir déjà envoyé des centaines de rapports et poursuit les signalements avec les partenaires de Patch the Planet, en commençant par les failles critiques, comme l’a demandé la communauté du noyau.
Le travail prolonge l’initiative Patch the Planet, annoncée en juin avec 24 exploits trouvés par GPT-5.5 Cyber, et relève du programme Daybreak d’OpenAI. Il pose aussi une question de charge pour les mainteneurs, que le billet reconnaît en partie : OpenAI recommande de revalider chaque piste sur le code le plus récent avant de la signaler, pour éviter d’envoyer des rapports déjà obsolètes à des équipes qui corrigent à la main.
La page Services décrit les automatisations IA proposées par DjeremIA.