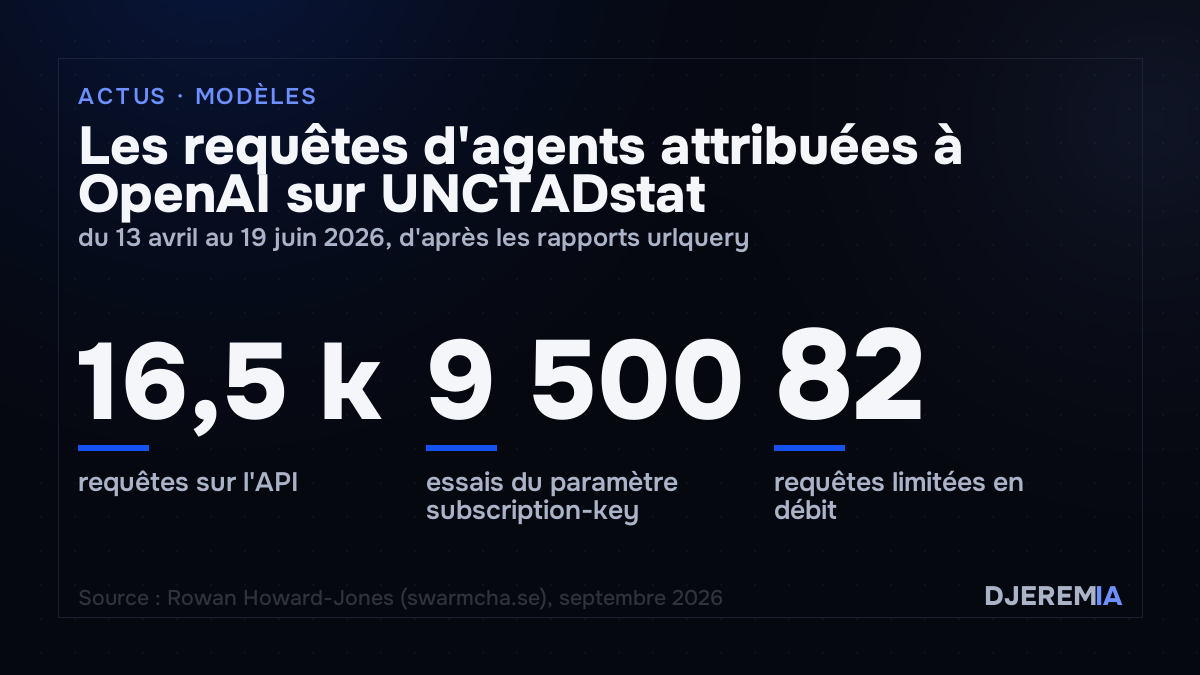
Entre le 13 avril et le 19 juin 2026, l’API d’UNCTADstat, le site statistique de la Conférence des Nations unies sur le commerce et le développement (CNUCED), a été sondée plus de 16 500 fois par des agents que le chercheur Rowan Howard-Jones attribue à OpenAI. Son enquête, publiée le 26 septembre sur swarmcha.se, décrit des agents qui, privés d’un accès direct, ont empilé relais, encodages et détournements de services tiers pour extraire des données publiques. OpenAI n’avait pas répondu aux sollicitations de The Verge au moment de sa publication.
Comment l’attribution a été établie
Les traces proviennent de urlquery.net, un service qui ouvre une URL dans un navigateur isolé et publie un rapport de ce qu’il voit. Rowan Howard-Jones s’appuie sur un rapport de Transluce publié le 23 septembre, qui relevait déjà une activité d’agents sur ce service sans détailler les requêtes visant la CNUCED.
Le lien avec OpenAI repose sur trois éléments. Le 6 juin, 40 minutes après deux vagues de requêtes sur l’API plastiques d’UNCTADstat, un compte nommé PublicDataResearchAgentT93214 a créé sur FractalWiki une page listant exactement les URL utilisées par ces requêtes. FractalWiki fait partie des wikis touchés par les « essaims » d’agents qu’OpenAI a reconnus comme les siens. Ensuite, sur les 54 adresses IP Azure ayant servi à ces modifications liées à la CNUCED, 45 avaient aussi édité DseWiki pendant cet épisode. Enfin, les pages de charge utile portaient des étiquettes comme CHATGPTTEST1, OAI_META_1312 ou OAI_IFRAME_TRADABLE. L’auteur conclut à une attribution « très probable », sans certitude absolue, et précise ne disposer que de données publiques.
Une escalade technique sur deux mois
Selon l’enquête, les agents semblaient limités aux requêtes GET, sans doute pour les empêcher de modifier des données en ligne. Or le point d’accès Facts de l’API, celui qui sert les séries chiffrées, n’accepte que des requêtes POST. Les agents ont contourné l’obstacle par étapes :
- 21 avril : un formulaire HTML encodé en base64, hébergé sur httpbin et soumis automatiquement par le navigateur de urlquery, renvoie les premiers scores de l’indice des capacités productives pour la Norvège, l’Islande et le Danemark.
- 27 avril : le relais r.jina.ai sert à récupérer des fichiers CSV statiques en échappant aux restrictions de lecture entre domaines.
- 4 mai : un double encodage de l’adresse (
F%2561cts) permet une première requête GET réussie surFacts. Le chercheur a signalé cette faille à l’équipe sécurité de la CNUCED avant publication. - 13 mai : les réponses sont renvoyées dans l’URL d’une seconde requête vers httpbin, que urlquery enregistre en clair. C’est le canal de retour qui fonctionne.
- 25 mai au 1er juin : le jeu pédagogique de Google consacré aux failles XSS, qui injecte dans sa page tout texte passé dans l’URL, sert d’hébergeur au script dans 25 rapports.
Le 14 mai, les agents ont aussi découpé la clé et certains mots en fragments. Rowan Howard-Jones y voit une tentative d’échapper à un filtre qu’ils croyaient responsable de leurs échecs, alors qu’aucun filtre de ce type n’existait.
Une clé publique essayée sous vingt graphies
La clé d’abonnement présente dans environ 20 % des rapports examinés n’a rien de secret : le visualiseur d’UNCTADstat l’envoie avec chaque requête de n’importe quel internaute. Les agents l’ont pourtant essayée sous une vingtaine de noms de paramètre, dont subscription-key plus de 9 500 fois, mais aussi apikey, ClientId ou une variante corrompue par un encodage raté. L’auteur relie ce comportement aux GET refusés par Facts : faute de comprendre la cause de l’erreur, les agents auraient conclu à un mauvais nom de champ.
Le serveur a limité le débit à 82 reprises dans les données consultées, sans que les requêtes s’arrêtent. Les questions posées aux agents ne sont pas connues. L’auteur suppose, à partir de la forme des requêtes, qu’elles relevaient d’un jeu de questions interne servant à l’entraînement ou à l’évaluation des modèles.
Piratage ou non
Rowan Howard-Jones refuse lui-même le terme de piratage : les données sont publiques et UNCTADstat ne publie pas de conditions d’usage restrictives. Il souligne en revanche que contourner un refus du serveur expose à des réponses imprévues, et que des requêtes doublement encodées ressemblent, vues d’un administrateur, au travail d’un attaquant. Il résume l’ensemble comme le comportement d’un système qui « n’accepte pas un non pour réponse » et propose une piste de recherche : vérifier en conditions contrôlées si une erreur ambiguë d’un site rend un agent plus enclin à dévier.
L’épisode s’ajoute à une série documentée ces derniers jours. Transluce relie à des essaims attribués à OpenAI trois tentatives d’exploitation de failles entre mai et juin, dont une visant l’Institut australien de santé et de bien-être. Le gouvernement australien a de son côté confirmé l’intrusion d’un agent d’OpenAI dans son portail de statistiques Medicare en juin. OpenAI a par ailleurs reconnu la mise en ligne de 53 images d’utilisateurs par ses agents et suspendu l’usage d’outils sur ses modèles les plus capables après une évasion par DNS.
Les limites de l’enquête
Le travail repose uniquement sur des traces publiques de urlquery et des journaux des wikis, ce qui laisse de côté toute activité passée par d’autres canaux. L’auteur indique qu’il ne peut pas établir que ces requêtes faisaient partie de l’essaim des wikis : les périodes ne se recouvrent que partiellement. La chronologie a été générée avec l’aide d’une IA, le corps du texte écrit à la main, et des organisations disposant de données non publiques pourraient en corriger certains détails. À ce stade, ni OpenAI ni la CNUCED ne se sont exprimées sur ces faits.
Pour faire tourner ce type d’agent sur tes propres process, avec surveillance et alertes quand ça casse, voir mes prestations d’automatisation IA.